So sánh phương pháp: Secret truyền thống vs. Định danh Workload SPIFFE/SPIRE
Hầu hết các nhóm kỹ sư bắt đầu triển khai xác thực microservice theo cách đơn giản nhất: nhúng API token hoặc TLS certificate vào Kubernetes Secret, mount chúng dưới dạng volume projection và hy vọng mọi chuyện êm xuôi. Mô hình này hoạt động ổn định cho đến khi một container bị xâm phạm hoặc snapshot etcd bị rò rỉ làm sụp đổ hoàn toàn vành đai bảo mật của bạn. Thông tin xác thực tĩnh (static credentials) nằm trên filesystem luôn là mục tiêu tấn công thường trực.
Khi thiết kế mutual TLS (mTLS) giữa các microservice, bạn thường chọn giữa ba kiến trúc chính:
- Kubernetes Secret tĩnh kết hợp cert-manager: Cert-manager cấp phát chứng chỉ X.509 và lưu chúng vào các Kubernetes Secret tiêu chuẩn. Pod sẽ mount trực tiếp các file này. Mô hình này dễ kiểm tra và debug. Tuy nhiên, private key vẫn bị ghi xuống ổ đĩa, chứng chỉ tồn tại lâu dài trong etcd, và việc xoay vòng secret (rotation) đòi hỏi phải restart pod hoặc quản lý tín hiệu reload file trên hàng chục service khác nhau.
- Sidecar Service Mesh (ví dụ: Istio, Linkerd): Các mesh này inject một proxy Envoy hoặc Rust chạy song song với mỗi container để xử lý mTLS một cách trong suốt. Dù giúp loại bỏ code mã hóa khỏi ứng dụng, phương pháp này phải trả giá khá đắt. Mỗi sidecar thường tiêu tốn từ 50MB đến 120MB RAM và cộng thêm từ 1.5ms đến 4ms độ trễ mạng trên mỗi hop. Con số này tăng lên rất nhanh trên các cluster quy mô lớn.
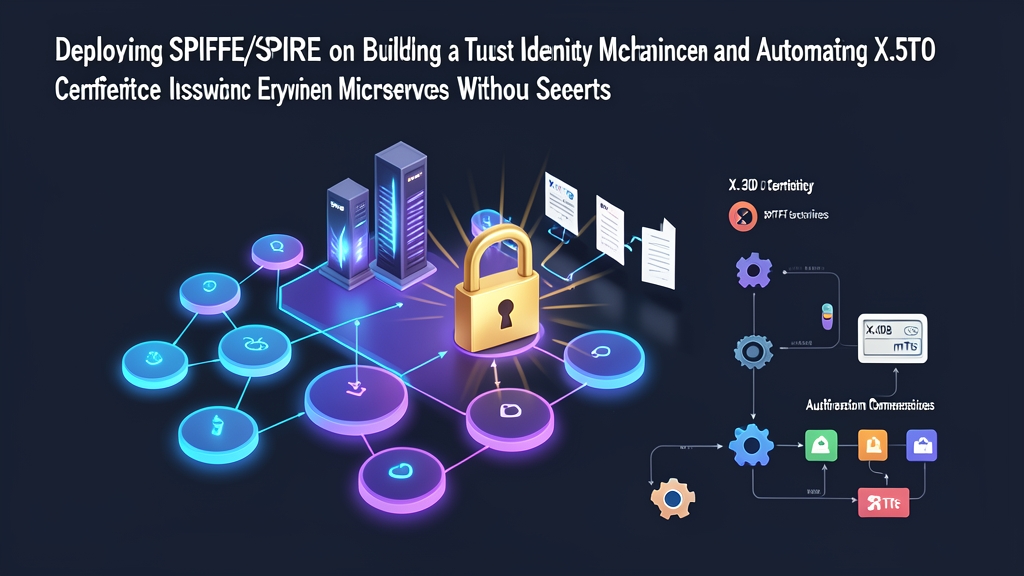
- Attestation với SPIFFE/SPIRE (Định danh không dùng Secret): SPIFFE chuẩn hóa cách đặt tên workload bằng các URI có cấu trúc (chẳng hạn như
spiffe://itfromzero.local/ns/prod/sa/payment-service). SPIRE cấp phát danh tính bằng cách thẩm định các thuộc tính cấp kernel thông qua Unix domain socket cục bộ. Ứng dụng sẽ lấy SVID (SPIFFE Verifiable Identity Document) chuẩn X.509 ngắn hạn trực tiếp vào bộ nhớ. Hoàn toàn không có bất kỳ key nào chạm tới ổ đĩa hay etcd.
Đánh giá SPIRE trên Kubernetes: Ưu điểm và Đánh đổi
SPIRE mang lại khả năng định danh chi tiết đến từng dịch vụ, nhưng việc vận hành đòi hỏi phải có kế hoạch kỹ lưỡng. Dưới đây là những điều cần lường trước khi di chuyển cluster của bạn.
Ưu điểm
- Không còn Secret tĩnh trên ổ đĩa: SVID chỉ nằm trong bộ nhớ và thường có TTL từ 10 đến 60 phút. Nếu kẻ tấn công có quyền đọc rootfs của node hoặc xem trộm volume của pod, chúng cũng không tìm thấy bất kỳ long-lived key nào để đánh cắp.
- Thẩm định nền tảng ở cấp Kernel: Workload không thể giả mạo danh tính chỉ bằng cách truyền thêm một header. SPIRE Agent kiểm tra trực tiếp cgroup của Linux, container ID, namespace và thông số pod từ kubelet trước khi ký bất kỳ yêu cầu cấp phát danh tính nào.
- Federation tự nhiên: Các trust domain của SPIFFE có thể liên kết (federate) liền mạch với nhau. Bạn có thể xác thực pod giữa các Kubernetes cluster độc lập, AWS IAM role và các node bare-metal mà không cần chia sẻ private CA key.
Đánh đổi
- Tích hợp vào mã nguồn ứng dụng: Nếu không dùng proxy sidecar, các service của bạn phải giao tiếp trực tiếp với SPIFFE Workload API thông qua các client SDK (hỗ trợ Go, Java, Python và C++). Bạn sẽ phải tự quản lý logic TLS handshake bên trong runtime của ứng dụng.
- Tính phụ thuộc cao vào Node Agent: SPIRE Agent chạy dưới dạng DaemonSet. Nếu một agent bị crash hoặc thư mục chứa socket bị unmount, các workload trên node đó sẽ không thể gia hạn chứng chỉ sắp hết hạn. Gia hạn thất bại đồng nghĩa với việc kết nối TLS sẽ bị ngắt chỉ trong vòng chưa đầy một giờ.
Kiến trúc đề xuất cho môi trường Production
Đừng chạy SQLite trên production. Hãy triển khai SPIRE Server ở chế độ High Availability với backend là cơ sở dữ liệu PostgreSQL bên ngoài hoặc Amazon RDS. Phía trước API server, hãy chạy SPIRE Kubernetes Workload Registrar. Registrar này sẽ theo dõi vòng đời của pod và tự động tạo các entry đăng ký SPIFFE dựa trên annotation và service account của pod.
Các thành phần cốt lõi
- SPIRE Server: Quản lý CA root key, ký các X.509 SVID và xác thực danh tính agent thông qua Kubernetes Projected Service Account Token (PSAT).
- SPIRE Agent (DaemonSet): Xác thực các pod cục bộ thông qua workload attestation và expose SPIFFE Workload API qua Unix domain socket được mount từ host tại
/run/spire/sockets/agent.sock. - SPIRE K8s Workload Registrar: Loại bỏ thao tác đăng ký thủ công qua CLI bằng cách tự động chuyển đổi thông số pod thành các SPIFFE entry.
Hướng dẫn triển khai: Cài đặt SPIRE và kích hoạt mTLS không dùng Secret
1. Thiết lập Namespace và Pod Security Standards
Tạo một namespace riêng cho SPIRE. Vì agent cần mount các đường dẫn từ host và kiểm tra tiến trình hệ thống, hãy đặt profile pod security của namespace ở mức privileged:
kubectl create namespace spire

# Cho phép SPIRE Agent truy cập host namespace và kernel cgroup
kubectl label namespace spire pod-security.kubernetes.io/enforce=privileged
2. Triển khai SPIRE Server với PSAT Node Attestation
Áp dụng ConfigMap cấu hình cho server. Thiết lập này định nghĩa trust domain, đặt TTL cho SVID là 1 giờ và kích hoạt attestor PSAT:
apiVersion: v1
kind: ConfigMap
metadata:
  name: spire-server
  namespace: spire
data:
  server.conf: |
    server {
      bind_address = "0.0.0.0"
      bind_port = "8081"
      trust_domain = "itfromzero.local"
      data_dir = "/run/spire/data"
      log_level = "INFO"
      default_x509_svid_ttl = "1h"
      ca_subject = {
        country = ["US"],
        organization = ["ITFromZero"],
        common_name = "ITFromZero Workload Root CA",
      }
    }
    plugins {
      DataStore "sql" {
        plugin_data {
          database_type = "sqlite3"
          connection_string = "/run/spire/data/datastore.sqlite3"
        }
      }
      NodeAttestor "k8s_psat" {
        plugin_data {
          cluster = "production-cluster"
        }
      }
      KeyManager "disk" {
        plugin_data {
          keys_path = "/run/spire/data/keys.json"
        }
      }
    }
3. Triển khai SPIRE Agent DaemonSet
Agent cần quyền truy cập host network và một thư mục chia sẻ để tạo socket cho Workload API:
apiVersion: apps/v1
kind: DaemonSet
metadata:
  name: spire-agent
  namespace: spire
spec:
  selector:
    matchLabels:
      app: spire-agent
  template:
    metadata:
      labels:
        app: spire-agent
    spec:
      hostPID: true
      hostNetwork: true
      dnsPolicy: ClusterFirstWithHostNet
      serviceAccountName: spire-agent
      containers:
        - name: spire-agent
          image: ghcr.io/spiffe/spire-agent:1.8.7
          args: ["-config", "/run/spire/config/agent.conf"]
          volumeMounts:
            - name: spire-config
              mountPath: /run/spire/config
              readOnly: true
            - name: spire-agent-socket
              mountPath: /run/spire/sockets
              readOnly: false
      volumes:
        - name: spire-config
          configMap:
            name: spire-agent
        - name: spire-agent-socket
          hostPath:
            path: /run/spire/sockets
            type: DirectoryOrCreate
4. Đăng ký một Workload Entry
Ánh xạ service account backend-api tới một SPIFFE ID cụ thể. Chạy lệnh tạo entry này bên trong container của SPIRE server:
kubectl exec -n spire spire-server-0 -c spire-server -- \
  /opt/spire/bin/spire-server entry create \
  -spiffeID spiffe://itfromzero.local/ns/default/sa/backend-api \
  -parentID spiffe://itfromzero.local/spire/agent/k8s_psat/production-cluster \
  -selector k8s:ns:default \
  -selector k8s:sa:backend-api \
  -ttl 3600
5. Sử dụng X.509 SVID trong Microservice
Mount thư mục chứa socket của agent vào manifest pod ứng dụng của bạn bằng volume hostPath chỉ đọc:
apiVersion: v1
kind: Pod
metadata:
  name: backend-service
  namespace: default
spec:
  serviceAccountName: backend-api
  containers:
    - name: api
      image: python:3.11-slim
      command: ["sleep", "3600"]
      volumeMounts:
        - name: spire-agent-socket
          mountPath: /run/spire/sockets
          readOnly: true
  volumes:
    - name: spire-agent-socket
      hostPath:
        path: /run/spire/sockets
        type: Directory
Ứng dụng của bạn sẽ kết nối tới Unix domain socket cục bộ và stream các TLS certificate ngắn hạn trực tiếp vào bộ nhớ. Bạn có thể kiểm tra kết nối bằng đoạn code Python ngắn sau:
import socket
import sys

socket_path = "/run/spire/sockets/agent.sock"

try:
    client = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)
    client.connect(socket_path)
    print("[+] Đã kết nối tới socket SPIFFE Workload API.")
    print("[+] Sẵn sàng truyền nhận X.509 SVID tạm thời vào bộ nhớ tiến trình.")
    client.close()
except socket.error as err:
    print(f"[-] Kết nối socket thất bại: {err}")
    sys.exit(1)
Sau khi kết nối thành công, hãy sử dụng các thư viện client SPIFFE chính thức cho Go, Java hoặc Python để tự động gia hạn X.509 SVID mỗi 30 phút mà không cần restart service hay ghi private key xuống ổ đĩa.