Bối cảnh & Lý do: Mối nguy hiểm tiềm ẩn của Rootkit
Kẻ tấn công khi xâm nhập được vào máy chủ hiếm khi lộ liễu chạy một tiến trình đào coin ngốn 100% CPU. Thay vào đó, chúng âm thầm bám rễ. Mã độc thông thường sẽ hiển thị rõ trong kết quả lệnh ps aux hay htop. Rootkit thì nguy hiểm hơn nhiều. Chúng thay đổi các tiện ích cốt lõi hoặc chui thẳng vào bộ nhớ kernel, xóa sạch mọi dấu vết nhận biết của các tiến trình độc hại, socket đang mở và tài khoản backdoor.
Cách đây vài năm, một cảnh báo đánh thức tôi lúc 2 giờ sáng sau khi 14.000 lượt SSH thất bại cuối cùng đã chọc thủng một bastion host. Kẻ xâm nhập đã thay thế /bin/ps và nạp vào một Loadable Kernel Module (LKM) độc hại. Ngay cả với quyền root, các công cụ CLI thông thường cũng bị vô hiệu hóa và đánh lừa chúng tôi. Mọi câu lệnh truy vấn tiến trình đều trả về dữ liệu đã bị xóa sạch, che giấu hoàn toàn reverse shell của kẻ tấn công.
Rootkit User-Space và Rootkit Kernel-Space
Kẻ tấn công thường nhắm vào hai tầng chính trên hệ thống Linux:
- Rootkit user-space: Chúng chiếm quyền điều khiển các thư viện dùng chung như
libc.sohoặc tráo đổi các binary nhưls,topvàss. Nhiều loại dựa vào/etc/ld.so.preloadđể hook các lệnh gọi hàm trước khi các binary hợp pháp kịp thực thi. - Rootkit kernel-space: Chúng chỉnh sửa trực tiếp bộ nhớ kernel hoặc nạp các LKM độc hại. Chúng hook thẳng vào bảng sys-call, khiến các công cụ ở tầng user-space như
netstathoàn toàn mù tịt trước các socket đang lắng nghe trên các cổng cao như 4444 hoặc 31337.
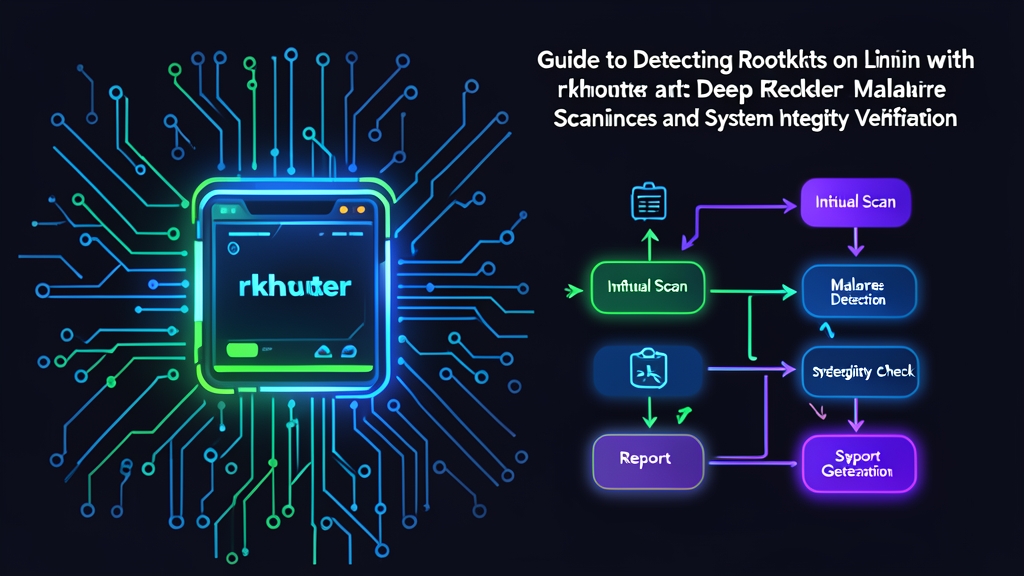
Tại sao nên kết hợp rkhunter và chkrootkit?
Chỉ dựa vào một công cụ quét duy nhất sẽ tạo ra những điểm mù. Việc kết hợp hai công cụ bổ trợ này mang lại khả năng bảo vệ đa lớp và toàn diện hơn:
- rkhunter (Rootkit Hunter): So sánh mã hash SHA-256 của các binary hệ thống quan trọng với cơ sở dữ liệu baseline đáng tin cậy. Công cụ này sẽ gắn cờ các bất thường về quyền hạn, thư mục ẩn trong
/devvà các hook khởi động trái phép. - chkrootkit: Một tiện ích shell và C tốc độ cao, chuyên kiểm tra các hook system call, bảng tiến trình đáng ngờ và các card mạng ở chế độ promiscuous đang chạy sniffer ngầm. Nó đối soát chữ ký với hơn 70 họ rootkit đã biết.
Cài đặt
Cả hai gói phần mềm đều có sẵn trên các bản phân phối chuẩn. Hãy chạy các lệnh cài đặt với quyền root.
Cài đặt trên hệ thống Debian và Ubuntu
sudo apt update
sudo apt install -y rkhunter chkrootkit
Cài đặt trên RHEL, Rocky Linux hoặc AlmaLinux
Đối với các bản phân phối doanh nghiệp, hãy cài đặt cả hai tiện ích từ kho lưu trữ EPEL:
sudo dnf install -y epel-release
sudo dnf install -y rkhunter chkrootkit
Cấu hình
Quét theo mặc định thường tạo ra nhiều cảnh báo giả gây nhiễu. Bỏ ra 5 phút để tạo baseline thuộc tính file và thiết lập các cờ quét sẽ giúp bạn tiết kiệm hàng giờ xử lý sự cố sau này.
Cấu hình rkhunter
Mở file cấu hình chính tại /etc/rkhunter.conf:
sudo nano /etc/rkhunter.confCập nhật các chỉ thị quan trọng sau để xử lý mirror cơ sở dữ liệu và chuyển tiếp thông báo:
# Bật tự động kiểm tra mirror để cập nhật cơ sở dữ liệu
UPDATE_MIRRORS=1
MIRRORS_MODE=0

# Khớp phương thức xác thực trình quản lý gói (dùng 'DPKG' trên Debian/Ubuntu hoặc 'RPM' trên RHEL/Rocky)
PKGMGR=DPKG

# Cấu hình người nhận cảnh báo
MAIL-ON-WARNING="[email protected]"

# Chạy ở chế độ non-interactive khi thực thi hàng loạt
AUTO_X_DETECT=0
Thiết lập Baseline thuộc tính file
Trước khi chạy lần quét đầu tiên, hãy cập nhật các chữ ký nhận diện mối đe dọa. Sau đó, ghi lại mã hash SHA-256 cho toàn bộ các binary hệ thống sạch vào /var/lib/rkhunter/db/rkhunter.dat:
# Tải về các signature mối đe dọa mới nhất
sudo rkhunter --update

# Tạo cơ sở dữ liệu hash baseline
sudo rkhunter --propupd
Hãy tạo thói quen chạy sudo rkhunter --propupd ngay sau khi thực hiện apt upgrade hoặc dnf upgrade. Bỏ qua bước này sẽ khiến các bản cập nhật gói hợp lệ biến thành hàng tá cảnh báo giả về việc chỉnh sửa trái phép trong lần quét tiếp theo.
Cấu hình chkrootkit
Trên các hệ thống Debian và Ubuntu, cấu hình mặc định nằm trong /etc/chkrootkit/chkrootkit.conf. Hãy điều chỉnh chúng để thực thi không cần tương tác:
sudo nano /etc/chkrootkit/chkrootkit.confThiết lập ba tùy chọn sau:
RUN_DAILY="false"
RUN_DAILY_OPTS="-q"
DIFF_MODE="true"
Việc đặt DIFF_MODE="true" chỉ báo cáo những thay đổi mới phát sinh so với lần chạy trước. Điều này giúp hộp thư của bạn không bị làm phiền bởi các cảnh báo trùng lặp đã biết từ các interface.
Kiểm tra & Giám sát
Bây giờ, hãy xác minh cả hai công cụ đều hoạt động trơn tru, phân tích kết quả và tự động hóa việc thực thi hàng ngày.
Chạy kiểm tra lần đầu
Trước tiên, hãy thực thi chkrootkit ở chế độ im lặng (quiet mode). Thao tác này giúp lọc bỏ các bước kiểm tra chẩn đoán thông thường:
sudo chkrootkit -qMột máy chủ an toàn sẽ không in ra bất kỳ đầu ra nào trên terminal. Tiếp theo, hãy khởi chạy kiểm tra baseline với rkhunter:
sudo rkhunter --check --skip-keypress --report-warnings-onlyCờ --skip-keypress cho phép quá trình kiểm tra chạy liên tục mà không bị gián đoạn trong khoảng 60 đến 90 giây thông thường. Thêm --report-warnings-only sẽ lọc bỏ các mục kiểm tra đạt yêu cầu, chỉ hiển thị những cảnh báo thực sự đáng ngờ.
Đọc log và xử lý cảnh báo giả (False Positives)
Kết quả chi tiết được ghi vào /var/log/rkhunter.log. Kiểm tra các mục bị gắn cờ bằng một lệnh grep nhanh:
sudo grep -i warning /var/log/rkhunter.logCác perl wrapper như /usr/bin/lwp-request và thư mục ẩn như /etc/.etckeeper thường kích hoạt cảnh báo giả. Khi đã xác minh tính toàn vẹn của chúng, hãy đưa chúng vào danh sách trắng (whitelist) trong /etc/rkhunter.conf:
# Đưa script đã xác minh vào whitelist
SCRIPTWHITELIST=/usr/bin/lwp-request

# Đưa file ẩn đã xác minh vào whitelist
ALLOWHIDDENFILE=/etc/.etckeeper
Tự động hóa quét hàng ngày với Cron
Các đợt kiểm tra bảo mật rất dễ bị bỏ sót nếu làm thủ công. Hãy tạo một script tự động trong /etc/cron.daily/security-rootkit-scan:
sudo nano /etc/cron.daily/security-rootkit-scanThêm script sau:
#!/usr/bin/env bash
set -euo pipefail

LOG_FILE="/var/log/daily-rootkit-scan.log"
DATE=$(date '+%Y-%m-%d %H:%M:%S')

echo "=== Bắt đầu quét: ${DATE} ===" >> "${LOG_FILE}"

# Cập nhật định nghĩa rkhunter
/usr/bin/rkhunter --update --nolog > /dev/null 2>&1 || true

# Chạy kiểm tra rkhunter
echo "--- Kết quả rkhunter ---" >> "${LOG_FILE}"
/usr/bin/rkhunter --check --cronjob --report-warnings-only >> "${LOG_FILE}" 2>&1 || true

# Chạy kiểm tra chkrootkit
echo "--- Kết quả chkrootkit ---" >> "${LOG_FILE}"
if [ -x /usr/sbin/chkrootkit ]; then
  /usr/sbin/chkrootkit -q >> "${LOG_FILE}" 2>&1 || true
fi

echo "=== Hoàn thành quét ===" >> "${LOG_FILE}"
Phân quyền thực thi:
sudo chmod +x /etc/cron.daily/security-rootkit-scanCần làm gì khi phát hiện bị lây nhiễm
Hãy hành động dứt khoát nếu một trong hai tiện ích phát hiện syscall bị hook hoặc binary hệ thống bị gắn trojan:
- Ngắt kết nối mạng: Ngắt ngay card mạng ảo (vNIC) để ngăn chặn việc trích xuất dữ liệu ra ngoài và lây lan sang các máy khác trong subnet.
- Không cố gắng sửa chữa cục bộ: Việc xóa binary thủ công hiếm khi hiệu quả. Rootkit thường cài cắm các backdoor phụ và làm hỏng bộ nhớ kernel đang chạy.
- Thu thập dữ liệu pháp y số (Forensics): Dump bộ nhớ bằng LiME hoặc tạo snapshot ổ đĩa ngoại tuyến nếu bạn cần phân tích điều tra sau sự cố.
- Dựng lại máy chủ từ đầu: Khởi tạo lại toàn bộ hệ thống bằng các script Infrastructure as Code đã qua kiểm duyệt, sau đó khôi phục dữ liệu ứng dụng từ bản sao lưu sạch không bị xâm nhập.