アプローチの比較:従来のシークレット vs. SPIFFE/SPIREによるワークロードアイデンティティ
多くのエンジニアリングチームは、最も手軽な方法でマイクロサービスの認証を始めます。APIトークンやTLS証明書をKubernetes Secretsに埋め込み、ボリュームマウントとしてPodに注入して運用するという形です。しかし、この構成はコンテナが侵害されたり、etcdのスナップショットが漏洩した瞬間に境界防御が完全に崩壊します。ファイルシステム上に平文で置かれた静的クレデンシャルは、攻撃者にとって格好の標的です。
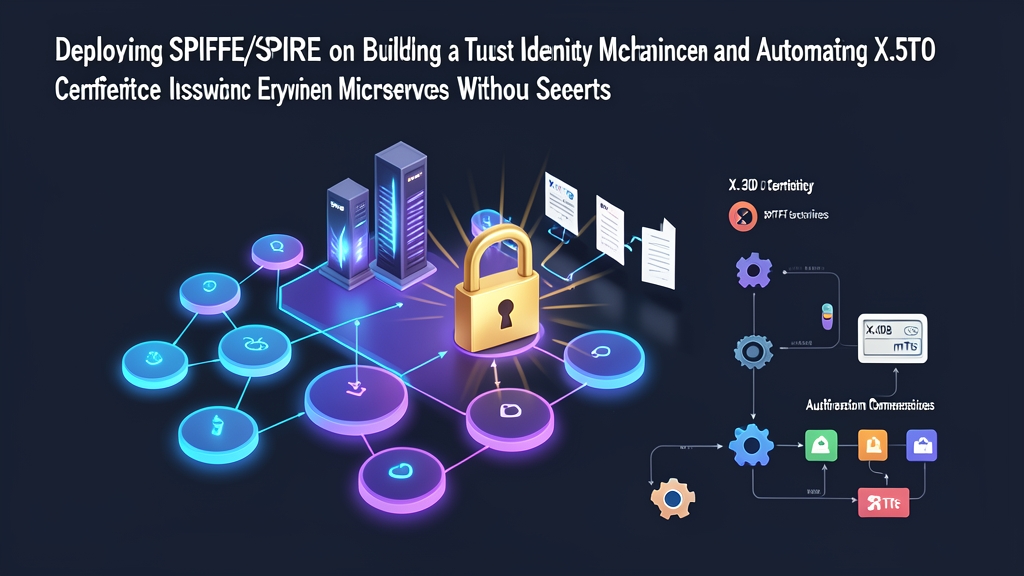
マイクロサービス間で相互TLS(mTLS)を設計する場合、一般的には次の3つの主要なアーキテクチャから選択することになります:
- cert-managerと静的Kubernetes Secrets:cert-managerがX.509証明書を発行し、標準のKubernetes Secretsに保存します。Podはこれらのファイルを直接マウントします。この構成は確認やデバッグが容易ですが、秘密鍵がディスクに書き込まれ、証明書がetcdに永続化されるという欠点があります。さらに、シークレットのローテーションにはPodの再起動や、多数のサービスにまたがるファイル再読み込みシグナルの管理が必要です。
- サービスメッシュのサイドカー(Istio、Linkerdなど):各コンテナの横にEnvoyやRust製のプロキシをインジェクションし、透過的にmTLSを処理します。アプリケーションから暗号化処理のコードを排除できる反面、コストは小さくありません。各サイドカーは通常50MB〜120MBのRAMを消費し、1ホップごとに1.5ms〜4msのネットワークレイテンシが加算されます。大規模クラスタではこのオーバーヘッドが急速に膨らみます。
- SPIFFE/SPIREによるアテスト(シークレットレスアイデンティティ):SPIFFEは、構造化されたURI(
spiffe://itfromzero.local/ns/prod/sa/payment-serviceなど)によってワークロードの名前付けを標準化します。SPIREはローカルのUnixドメインソケットを介してカーネルレベルの属性を評価し、アイデンティティを発行します。アプリケーションは短命なX.509 SVID(SPIFFE Verifiable Identity Document)をメモリ上に直接取得するため、秘密鍵がディスクやetcdに書き込まれることは一切ありません。
KubernetesにおけるSPIREの評価:メリットとトレードオフ
SPIREはきめ細かなアイデンティティ管理を提供しますが、運用には綿密な計画が求められます。クラスタを移行する前に把握しておくべき要点を以下にまとめます。
メリット
- ディスク上の静的シークレットを完全排除:SVIDはメモリ上にのみ保持され、TTLは通常10分〜60分に設定されます。攻撃者がノードのルートファイルシステムへの読み取り権限を取得したり、Podのボリュームを覗き見たりしても、奪取できる長期鍵は存在しません。
- カーネルレベルのプラットフォームアテスト:ワークロードはヘッダーを偽装するだけでは自身のアイデンティティを偽装できません。SPIRE Agentは、アイデンティティ要求に署名する前に、Linuxのcgroups、コンテナID、ネームスペース、kubeletのPod仕様を直接検証します。
- ネイティブなフェデレーション機能:SPIFFEのトラストドメインはスムーズに連携(フェデレーション)できます。秘密のCA鍵を共有することなく、独立したKubernetesクラスタ、AWS IAMロール、ベアメタルノード間でPodの相互認証を行えます。
トレードオフ
- アプリケーションコードの統合:サイドカープロキシを使用しない場合、各サービスはクライアントSDK(Go、Java、Python、C++などで提供)を使用してSPIFFE Workload APIと直接通信する必要があります。アプリケーションのランタイム内でTLSハンドシェイクのロジックを管理する必要があります。
- Node Agentへの依存度:SPIRE AgentはDaemonSetとして動作します。エージェントがクラッシュしたりソケットディレクトリのマウントが外れたりすると、そのノード上のワークロードは期限切れを迎える証明書を更新できなくなります。更新に失敗すると、1時間以内にTLS接続が切断されます。
本番環境向けの推奨アーキテクチャ
本番環境でSQLiteを使用してはいけません。外部のPostgreSQLやAmazon RDSインスタンスをバックエンドにした高可用性(HA)構成でSPIRE Serverをデプロイしてください。また、APIサーバーの前段にはSPIRE Kubernetes Workload Registrarを配置します。レジストラはPodのライフサイクルイベントを監視し、PodのアノテーションやServiceAccountに基づいてSPIFFE登録エントリを自動生成します。
コアコンポーネント
- SPIRE Server:ルートCA鍵を管理し、X.509 SVIDに署名して、Kubernetes Projected Service Account Token(PSAT)を介してエージェントのアイデンティティを検証します。
- SPIRE Agent(DaemonSet):ワークロードアテストを通じてローカルPodを検証し、ホストマウントされたUnixドメインソケット(
/run/spire/sockets/agent.sock)経由でSPIFFE Workload APIを公開します。 - SPIRE K8s Workload Registrar:Pod仕様をSPIFFEエントリへ動的に変換することで、手動でのCLI登録作業を不要にします。
実装ガイド:SPIREのデプロイとシークレットレスmTLSの有効化
1. ネームスペースとPodセキュリティ標準のセットアップ
SPIRE専用のネームスペースを作成します。エージェントはホストパスをマウントし、システムプロセスを検査するため、ネームスペースのPodセキュリティプロファイルをprivilegedに設定します:
kubectl create namespace spire

# SPIRE Agentがホストのネームスペースやカーネルcgroupsにアクセスできるように許可
kubectl label namespace spire pod-security.kubernetes.io/enforce=privileged
2. PSATノードアテストによるSPIRE Serverのデプロイ
サーバー構成のConfigMapを適用します。この構成では、トラストドメインの定義、SVIDのTTLを1時間に設定、およびPSATアテスターの有効化を行います:
apiVersion: v1
kind: ConfigMap
metadata:
  name: spire-server
  namespace: spire
data:
  server.conf: |
    server {
      bind_address = "0.0.0.0"
      bind_port = "8081"
      trust_domain = "itfromzero.local"
      data_dir = "/run/spire/data"
      log_level = "INFO"
      default_x509_svid_ttl = "1h"
      ca_subject = {
        country = ["US"],
        organization = ["ITFromZero"],
        common_name = "ITFromZero Workload Root CA",
      }
    }
    plugins {
      DataStore "sql" {
        plugin_data {
          database_type = "sqlite3"
          connection_string = "/run/spire/data/datastore.sqlite3"
        }
      }
      NodeAttestor "k8s_psat" {
        plugin_data {
          cluster = "production-cluster"
        }
      }
      KeyManager "disk" {
        plugin_data {
          keys_path = "/run/spire/data/keys.json"
        }
      }
    }
3. SPIRE Agent DaemonSetのデプロイ
エージェントには、ホストネットワークへのアクセス権と、Workload APIソケットを作成するための共有ディレクトリが必要です:
apiVersion: apps/v1
kind: DaemonSet
metadata:
  name: spire-agent
  namespace: spire
spec:
  selector:
    matchLabels:
      app: spire-agent
  template:
    metadata:
      labels:
        app: spire-agent
    spec:
      hostPID: true
      hostNetwork: true
      dnsPolicy: ClusterFirstWithHostNet
      serviceAccountName: spire-agent
      containers:
        - name: spire-agent
          image: ghcr.io/spiffe/spire-agent:1.8.7
          args: ["-config", "/run/spire/config/agent.conf"]
          volumeMounts:
            - name: spire-config
              mountPath: /run/spire/config
              readOnly: true
            - name: spire-agent-socket
              mountPath: /run/spire/sockets
              readOnly: false
      volumes:
        - name: spire-config
          configMap:
            name: spire-agent
        - name: spire-agent-socket
          hostPath:
            path: /run/spire/sockets
            type: DirectoryOrCreate
4. ワークロードエントリの登録
backend-api ServiceAccountを特定のSPIFFE IDにマッピングします。SPIRE Serverコンテナ内で次のエントリ作成コマンドを実行します:
kubectl exec -n spire spire-server-0 -c spire-server -- \
  /opt/spire/bin/spire-server entry create \
  -spiffeID spiffe://itfromzero.local/ns/default/sa/backend-api \
  -parentID spiffe://itfromzero.local/spire/agent/k8s_psat/production-cluster \
  -selector k8s:ns:default \
  -selector k8s:sa:backend-api \
  -ttl 3600
5. マイクロサービス内でX.509 SVIDを利用する
読み取り専用のhostPathボリュームを使用して、エージェントのソケットディレクトリをアプリケーションPodのマニフェストにマウントします:
apiVersion: v1
kind: Pod
metadata:
  name: backend-service
  namespace: default
spec:
  serviceAccountName: backend-api
  containers:
    - name: api
      image: python:3.11-slim
      command: ["sleep", "3600"]
      volumeMounts:
        - name: spire-agent-socket
          mountPath: /run/spire/sockets
          readOnly: true
  volumes:
    - name: spire-agent-socket
      hostPath:
        path: /run/spire/sockets
        type: Directory
アプリケーションはローカルのUnixドメインソケットに接続し、短命なTLS証明書をメモリへ直接ストリーミングします。以下のシンプルなPythonスクリプトで接続をテストできます:
import socket
import sys

socket_path = "/run/spire/sockets/agent.sock"

try:
    client = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)
    client.connect(socket_path)
    print("[+] SPIFFE Workload APIソケットへの接続に成功しました。")
    print("[+] プロセスメモリへの短命なX.509 SVIDストリーミング準備が完了しました。")
    client.close()
except socket.error as err:
    print(f"[-] ソケット接続に失敗しました: {err}")
    sys.exit(1)
接続が確認できたら、SPIFFE公式のGo、Java、またはPythonクライアントライブラリを使用することで、サービスの再起動や秘密鍵のディスク書き込みを行うことなく、30分ごとにX.509 SVIDを自動更新できます。