CGNATの壁と自宅ネットワーク公開の苦悩
半年ほど前、契約している家庭用ISPが近隣地域のサブネットをキャリアグレードNAT(CGNAT)環境へと移行しました。これにより、自宅ルーターで設定していたポート転送が一夜にして全滅。セルフホストしていた開発環境や内部API、専用ゲームサーバーが突如としてインターネットから完全に遮断されてしまったのです。
自宅サーバー(HomeLab)を運用している身にとって、WANインターフェースにRFC 6598のキャリア専用アドレス(100.64.0.0/10)が割り当てられているのを目にしたときの絶望感は筆舌に尽くしがたいものがあります。ISPは月額15ドルの追加料金で固定グローバルIPのオプションを提供していましたが、それを契約したところで、自宅のIPが直接ポートスキャンやDoS攻撃にさらされるリスクは何一つ解消されません。
基本的なWebアプリのインバウンドルーティングであればCloudflare Tunnelsで解決できましたが、純粋なTCPやUDPを多用するゲームトラフィックには力不足でした。HTTP以外のトラフィックはCloudflareの利用規約に抵触するか、高額なエンタープライズ向けSpectrumプランが必要になってしまいます。WireGuardやTailscaleのようなメッシュVPNは個人のノートPC間では非常に快適に動作していました。
しかし、問題がありました。MinecraftやPalworldを一緒に遊ぶだけのカジュアルな友人20人に対して、専用のクライアントソフトをインストールさせてプライベートメッシュに参加してもらうわけにはいきません。求めていたのは、意図しない外部からのインバウンド接続に対してローカルネットワークを完全に閉じたまま、外部の世界に対して固定グローバルIPを提供できるアーキテクチャでした。
FRP(Fast Reverse Proxy)がインバウンドルーティングを解決する仕組み
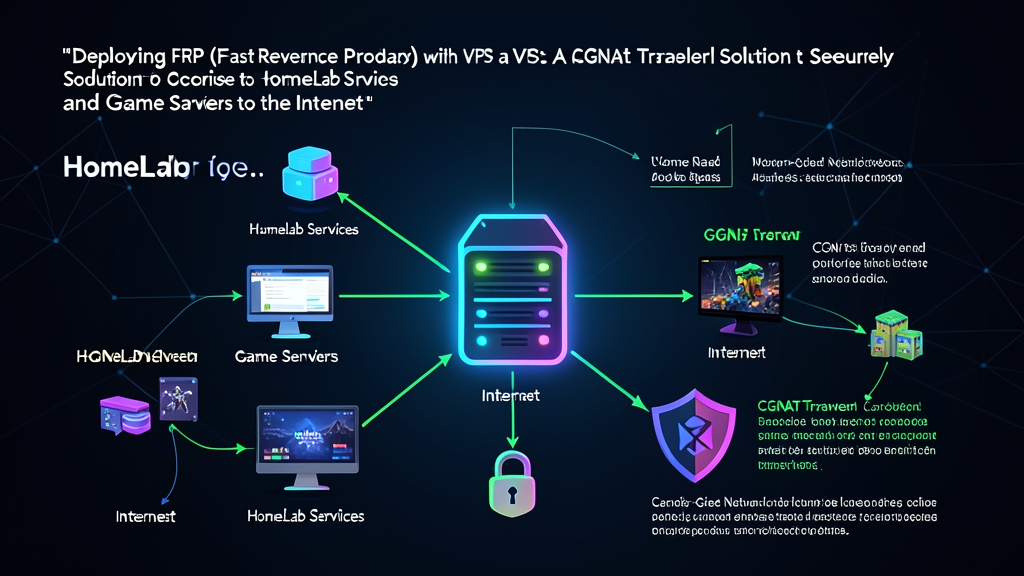
FRPは、NATやファイアウォールの背後にあるトラフィックをインターネットへルーティングするためにGo言語で書かれたオープンソースのリバースプロキシです。セットアップには2つのバイナリを使用します。グローバルIPv4アドレスを持つVPS上でサーバーデーモン(frps)を実行し、自宅のローカルサーバー上でクライアントデーモン(frpc)を実行します。
着信トラフィックを待ち受ける代わりに、frpcからfrpsへ向けてアウトバウンドの常時TCP接続を開始します。ステートフルファイアウォールや市販のNATルーターは、内側から確立されたアウトバウンド接続を標準で許可します。そのため、ルーターに個別のファイアウォール規則を追加したりUPnPで穴を開けたりすることなく、パケットを通過させることができます。外部のプレイヤーがVPSのポート25565にアクセスすると、frpsはそのストリームをアクティブなトンネル経由でfrpcへと多重化して送信します。そこからfrpcがローカルのコンテナや仮想マシンへ直接パケットを引き渡します。
このアーキテクチャがセキュリティを向上させる理由
Hetzner、OVH、Linodeなどの月額3.5〜5ドル程度の安価なVPSを自宅回線のフロントエンドに配置することで、切り捨て可能な安全なバッファゾーン(緩衝地帯)が生まれます。
- ルーターのインバウンド開放が完全にゼロ: 自宅のファイアウォールは、身元不明の着信パケットをすべて破棄します。唯一存在するアクティブな通信経路は、自宅ラボとクラウドホスト間で単一ポートを通じて張られたアウトバウンドTCPセッションのみです。
- 自宅のIPアドレスの隠蔽: ゲーマー、Webクローラー、自動スキャナーに開示されるのはクラウドプロバイダーのIPレンジのみであり、自宅のIPアドレスや地理的位置は完全にプライベートに保たれます。
- 上流でのトラフィックフィルタリング: 不要なパケットが自宅のスイッチに届く前に、VPS上でiptables、
ufw、Fail2ban、SYNフラッド保護などの対策を直接講じることができます。
実践デプロイ:VPSと自宅ラボの構成手順
最小限のLinux VPS(Debian 12またはUbuntu 24.04、1 vCPU、1GB RAMで十分動作します)と、LinuxまたはDockerが動作する自宅ラボのマシンが必要です。FRPはバージョン0.52.0以降、従来のINI形式から最新のTOML設定ファイルへと移行したため、必ずGitHubから最新リリースをダウンロードしてください。
ステップ1:パブリックVPSでのサーバー(frps)のセットアップ
VPS上でリリースアーカイブを展開し、frpsを/usr/local/bin/にコピーして、/etc/frpに設定用ディレクトリを作成します。
sudo mkdir -p /etc/frp
sudo nano /etc/frp/frps.toml/etc/frp/frps.tomlに以下の設定を追加します。
bindAddr = "0.0.0.0"
bindPort = 7000

# クライアントとサーバー間で共有する認証シークレット
auth.method = "token"
auth.token = "GENERATE_A_64_CHAR_RANDOM_SECRET_KEY"

# オプション:接続テレメトリ確認用のローカルWebダッシュボード
webServer.addr = "127.0.0.1"
webServer.port = 7500
webServer.user = "admin"
webServer.password = "STRONG_DASHBOARD_PASS"/etc/systemd/system/frps.serviceを作成し、systemdでサーバーデーモンを管理します。
[Unit]
Description=FRPサーバーサービス
After=network.target

[Service]
Type=simple
User=nobody
Restart=on-failure
RestartSec=5s
ExecStart=/usr/local/bin/frps -c /etc/frp/frps.toml
LimitNOFILE=1048576

[Install]
WantedBy=multi-user.target
設定ファイルに適切な読み取り権限を設定し、systemdをリロードして、ファイアウォールでポート7000を開放します。
sudo chmod 644 /etc/frp/frps.toml
sudo systemctl daemon-reload
sudo systemctl enable --now frps
sudo ufw allow 7000/tcp
sudo ufw reloadステップ2:自宅サーバーでのクライアント(frpc)の設定
内部サーバーの/usr/local/bin/frpcにfrpcバイナリを配置します。次に、/etc/frp/frpc.tomlを作成します。この例では、ポート25565のMinecraft Java版サーバーと、ローカルのポート8080でリッスンしている内部Web APIを転送します。
serverAddr = "203.0.113.50" # VPSのパブリックIPv4アドレスに置き換えてください
serverPort = 7000

auth.method = "token"
auth.token = "GENERATE_A_64_CHAR_RANDOM_SECRET_KEY"

# Minecraft専用ゲームサーバー
[[proxies]]
name = "game-minecraft"
type = "tcp"
localIP = "192.168.1.120"
localPort = 25565
remotePort = 25565

# 内部Web API
[[proxies]]
name = "internal-api"
type = "tcp"
localIP = "127.0.0.1"
localPort = 8080
remotePort = 18080/etc/systemd/system/frpc.serviceにクライアントのサービスユニットを設定します。
[Unit]
Description=FRPクライアントサービス
After=network.target

[Service]
Type=simple
User=root
Restart=always
RestartSec=5s
ExecStart=/usr/local/bin/frpc -c /etc/frp/frpc.toml

[Install]
WantedBy=multi-user.target
クライアントデーモンを有効化して起動します。
sudo systemctl daemon-reload
sudo systemctl enable --now frpcVPS側で忘れずにsudo ufw allow 25565/tcpを実行してゲーム用ポートを開放してください。これで外部のプレイヤーは203.0.113.50:25565を指定して接続できるようになります。自宅のルーターでポート転送を行わなくても、トラフィックはVPSを経由して自宅ラボのインスタンスへ直接流れます。
ステップ3:NginxによるWebフロントエンド構築とSSL終端
リモートポート18080のAPIのような平文HTTPサービスを、そのままインターネットに直接公開してはいけません。代わりにローカルでバインドし、NginxとCertbotを使用してVPS上でTLSを終端します。
server {
    listen 80;
    server_name lab.yourdomain.com;

    location / {
        proxy_pass http://127.0.0.1:18080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
    }
}
Certbotを使用して無料のTLS証明書を発行します。
sudo certbot --nginx -d lab.yourdomain.comこれにより、NginxがTLSハンドシェイクを処理し、暗号化されていないトラフィックをVPSのループバックインターフェース上のFRPへとローカル転送します。そこからFRPが認証済みトンネルを通じて自宅ラボ内へとトラフィックを運びます。
実環境でのパフォーマンス:6ヶ月間の本番運用レビュー
長期運用におけるパフォーマンスはどうでしょうか。180日以上の連続稼働において、トンネルは極めて安定していました。ISPのDHCPリースが更新されたり光回線のゲートウェイが再起動したりした場合でも、frpcは5秒以内に自動でトンネルを再確立しました。
オンライン対戦ゲームにおいてレイテンシ(遅延)が最大の懸念点でしたが、実際のオーバーヘッドはごくわずかでした。14人が同時接続するMinecraftサーバーをホストした際も、往復pingの増加はわずか2〜4ミリ秒程度に収まりました。
マップ探索のピーク時でも、上り帯域幅は最大で約12Mbps程度でした。リソース消費量も非常に軽量です。VPS上のfrpsは約28MBのRAMしか消費せず、自宅ラボホスト上のfrpcも32MB未満で動作します。もしプロバイダーのCGNATによって接続が制限されているなら、安価なVPSとFRPの組み合わせは、自宅ラボを再びオンラインへ復帰させるための最もスマートで費用対効果の高い解決策の1つと言えるでしょう。