クイックスタート(5分):公開コンテナを即座に保護する
セルフホストのダッシュボードやメディアサーバー、自動化ツールを立ち上げるのは、HomeLabならではの便利で楽しい体験です。しかし、ポート80や443をインターネットに開放すると、自宅のIPアドレスは自動化された攻撃の格好の標的になります。自宅IPにドメインを紐づけてからわずか15分足らずで、ShodanやCensysなどの自動スキャナーが巡回し始め、ほどなくしてBot群がルーターに向けて昼夜を問わず数千件ものブルートフォース攻撃やエクスプロイトコードを浴びせかけてきます。
多くのセルフホスト向けアプリケーションは、Python WSGI、Node.js、組み込みのGoバイナリなど、軽量なランタイムWebサーバーに依存しています。こうした内部サーバーには、Bot対策や厳格なリクエストフィルタリング、レート制限といった機能が備わっていません。一般的なNGINXやTraefikのような標準的なリバースプロキシはトラフィックを確実にルーティングしてくれますが、HTTPペイロードの中身を検査することなくそのまま転送してしまいます。
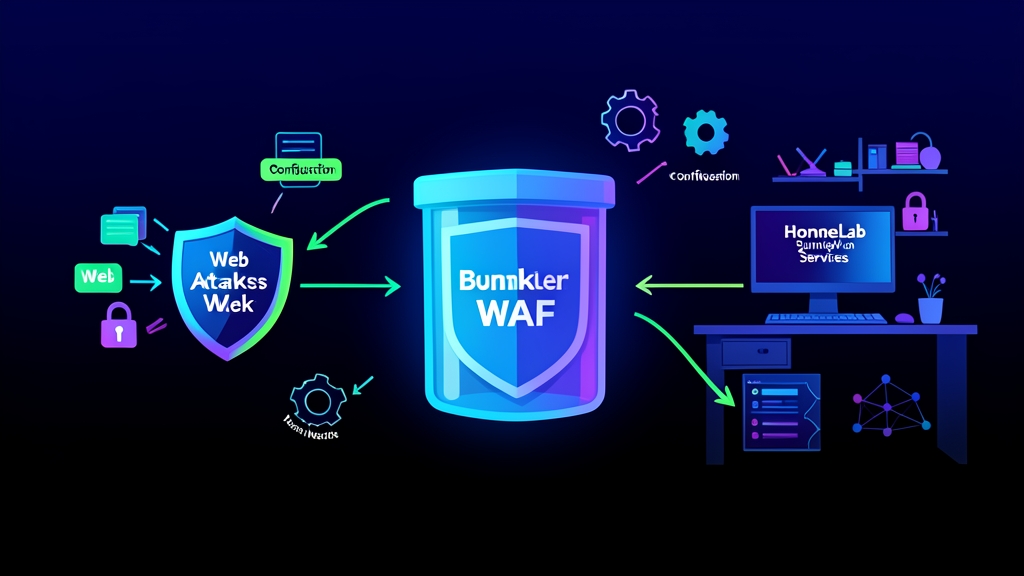
そこで必要となるのが、コンテナ環境に対応し、自動で連携可能なWebアプリケーションファイアウォール(WAF)によるゲートウェイ保護です。BunkerWebはその役割を見事に果たします。バックエンドサービスにパケットが届く前に、受信したHTTPおよびHTTPSトラフィックを徹底的に検査してくれます。
以下は、BunkerWebと自動設定用サイドカーを組み合わせ、アップストリームのコンテナを保護する最小限のdocker-compose.yml構成です。
services:
  bunkerweb:
    image: bunkerity/bunkerweb:1.5.8
    container_name: bunkerweb
    ports:
      - "80:8080"
      - "443:8443"
    environment:
      - SERVER_NAME=lab.example.com
      - MULTISITE=yes
      - API_WHITELIST_IP=127.0.0.1 172.16.0.0/12
    networks:
      - bw-universe
      - bw-services
    restart: unless-stopped

  bw-autoconf:
    image: bunkerity/bunkerweb-autoconf:1.5.8
    container_name: bw-autoconf
    depends_on:
      - bunkerweb
    environment:
      - DOCKER_HOST=unix:///var/run/docker.sock
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
    networks:
      - bw-universe
    restart: unless-stopped

  demo-app:
    image: nginxdemos/hello
    container_name: demo-app
    labels:
      - "bunkerweb.SERVER_NAME=lab.example.com"
      - "bunkerweb.USE_REVERSE_PROXY=yes"
      - "bunkerweb.REVERSE_PROXY_URL=/"
      - "bunkerweb.REVERSE_PROXY_HOST=http://demo-app:80"
    networks:
      - bw-services
    restart: unless-stopped

networks:
  bw-universe:
    ipam:
      driver: default
  bw-services:
    ipam:
      driver: default
Docker Composeでスタックを起動します。
docker compose up -dautoconfサイドカーがDockerソケットを監視し、共有ネットワーク上のコンテナラベルを検知してBunkerWebの設定を即座に自動生成します。設定ファイルを手動で編集したり、サービスを手作業でリロードしたりする必要は一切ありません。
詳細解説:アーキテクチャ、ModSecurity、Corazaによる検査
HomeLabアプリのセキュリティヘッダーを厳しく設定したことがある方なら、誰もが経験したことがあるはずです。Webhookが動作しなくなったり、デスクトップ同期が途切れたり、誤検知(偽陽性)でログが埋め尽くされたりといったトラブルです。未加工のアクセスログには分かりやすいエラーメッセージが出ることは稀で、ローカルファイルインクルージョン(LFI)、SQLインジェクション(SQLi)、リモートコード実行(RCE)、クロスサイトスクリプティング(XSS)を狙った執拗なプローブ攻撃が記録され続けます。
一般的なネットワークファイアウォールでは、こうしたアプリケーション層の攻撃を防ぐことはできません。ルーターやpfSense、OPNsenseはレイヤー3およびレイヤー4のパケットヘッダーを検査し、送信元IPやTCPステートを追跡します。しかし、Chunked転送エンコードされたHTTP通信の解析や、多重にURLエンコードされたディレクトリトラバーサルのデコード、フォームフィールドの境界検証までは行えません。
BunkerWebは、NGINXに実績あるWAFエンジン(ModSecurity、OWASP Core Rule Set(CRS v3.3+)、Coraza)をパッケージングしたソリューションです。リバースプロキシとして動作し、トラフィックが隔離された内部Dockerブリッジに到達する前に、HTTPメソッド、クエリパラメータ、ヘッダー、POSTボディのすべてを精査します。
パケットとペイロードの処理フロー
- インプレス(受信): トラフィックがポート80および443でBunkerWebに到達します。BunkerWebは自動取得されたLet’s Encrypt証明書を使用して、その場でTLSを終端します。
- 事前フィルタリング: IPレピュテーションリスト、既知の悪質なUser-Agentシグネチャ、GeoIPデータベースを用いて、詳細な検査を行う前にクライアントを選別します。
- 詳細検査: OWASP CRSエンジンがクエリパラメータ、リクエストCookie、ボディペイロードを解析し、悪意あるシグネチャ(
/etc/passwdへのトラバーサルやUNION SELECTインジェクションなど)を検出します。 - 振る舞い検知: スライディングタイムウィンドウによるレート制限やクローラー対策ヒューリスティックにより、アクセス頻度を監視します(例:瞬間的なアクセスを毎秒20リクエストに制限)。
- アップストリームへのプロキシ: 問題のない正規のリクエストのみが
bw-servicesDockerネットワークを経由して対象コンテナへ転送されます。悪意あるペイロードには即座に403 Forbiddenレスポンスが返されます。
実際の運用環境において、このパイプラインが正規のページ読み込みに追加するオーバーヘッドは3ミリ秒未満です。その一方で、自動化された脆弱性スキャナーからの負荷をアプリケーションスタックの手前で完全に吸収してくれます。
高度な設定:マルチドメイン環境、チャレンジページ、カスタムCRSチューニング
Nextcloudや音楽ストリーミングサーバー、Gitea、ホームオートメーションAPIなど、HomeLabの規模が拡大するにつれて、単一のグローバルなWAFポリシーでは対応しきれなくなります。静的ブログ向けに調整された厳格なプロファイルは、S3同期ジョブや、生のJSONやBase64データを送信するAPI Webhookをブロックしてしまうためです。
セルフホストするWebアプリケーションごとに、送信される入力シグネチャは大きく異なります。Nextcloudの同期クライアントやGit push操作ではマルチパートバイナリが日常的にアップロードされるため、通常のフォーム入力と同様に扱うとOWASP CRSの異常スコア制限に抵触してしまいます。
BunkerWebは、サービスごとのコンテナラベルを活用することでこの課題をスマートに解決します。以下は、自動SSL証明書管理、JavaScriptベースのBot対策チャレンジページ、そしてAPIエンドポイント向けの専用レート制限を組み込んだ実践的な設定例です。
services:
  custom-webapp:
    image: my-internal-app:latest
    container_name: custom-webapp
    labels:
      - "bunkerweb.SERVER_NAME=vault.example.com"
      - "bunkerweb.AUTO_LETS_ENCRYPT=yes"
      - "bunkerweb.USE_REVERSE_PROXY=yes"
      - "bunkerweb.REVERSE_PROXY_URL=/"
      - "bunkerweb.REVERSE_PROXY_HOST=http://custom-webapp:3000"
      - "bunkerweb.USE_BAD_BEHAVIOR=yes"
      - "bunkerweb.USE_ANTIBOT=javascript"
      - "bunkerweb.LIMIT_REQ_URL_1=/api/.*"
      - "bunkerweb.LIMIT_REQ_RATE_1=10r/s"
      - "bunkerweb.MODSECURITY_CUSTOM_RULE_1=SecRuleEngine DetectionOnly"
    networks:
      - bw-services
restart: unless-stopped特に注目すべきはUSE_ANTIBOT=javascriptです。簡易的なスクレイパーがこのエンドポイントにアクセスすると、BunkerWebはセッションCookieを発行する前に軽量なJavaScriptチャレンジスクリプトを実行させます。ヘッドレススクレイパーやPythonのrequestsによる簡易スクリプトはここで遮断されるため、サーバーのCPUリソースやメモリを無駄に消費せずに済みます。
実践のヒント:誤検知の調整、ロギング、運用のベストプラクティス
事前のテストを行わずに攻撃的なWAF設定を有効化すると、ほぼ確実に自らサービス停止を引き起こすことになります。複雑なMarkdown記事を保存したり、システム構成ファイルをアップロードしたりした瞬間に、WAFによって不意にHTTP 403エラーで弾かれてしまうからです。
これは、OWASP Core Rule Setがアノマリースコアリング(異常検知スコア方式)を採用しているために発生します。正規の管理者操作であっても、ペイロードにシェルコマンドやXMLスニペット、ファイルパスなどが含まれていると、LFIやXSSを検知するルールに引っかかってしまうことがよくあります。
サービスの可用性とセキュリティを両立させるため、以下の実践的なアプローチに従ってください。
- まずは検知モード(Detection Mode)で運用する: 本番稼働中のサービスで最初からブロックモードを有効にしてはいけません。コンテナラベルに
bunkerweb.MODSECURITY_MODE=DetectionOnlyを指定し、48〜72時間ほど稼働させてください。ログを監査して無害なアクセスによるアラートを特定した上で、エンジンをOn(ブロック有効)に切り替えます。 - Dockerログで拒否されたリクエストを確認する: 操作がブロックされた場合は、ログから該当するルールIDを抽出します。
docker logs bunkerweb 2>&1 | grep -i "ModSecurity: Access denied"ログにはトリガーされたルールID(例: id "941100")と一致したパラメータが出力されます。セキュリティを全体的に無効化するのではなく、影響を受けるコンテナに対してbunkerweb.MODSECURITY_DISABLE_RULE_1=941100を設定し、該当するルールIDのみをホワイトリストに登録しましょう。
- 真のクライアントIP(Real IP)を保持する: Cloudflareや外部VPSトンネル、上位のリバースプロキシの配下でBunkerWebを運用している場合、すべてのアクセスがプロキシのIPから来ているように見えてしまいます。BunkerWebの環境変数で実際のクライアントIPを復元するように設定してください。
      - USE_REAL_IP=yes
      - REAL_IP_FROM=173.245.48.0/20,103.21.244.0/22
      - REAL_IP_HEADER=CF-Connecting-IP
この設定を怠ると、たった1台の不正クライアントがレート制限をトリガーしただけで、CloudflareのエッジIPブロック全体がアクセス禁止になってしまう恐れがあります。その結果、正規のリモートユーザー全員のアクセスが一度に遮断されてしまいます。
DockerラベルによるサービスディスカバリとModSecurityによるペイロードの詳細解析を組み合わせることで、自宅のサーバーラック内でもエンタープライズグレードの堅牢な防御環境を実現できます。