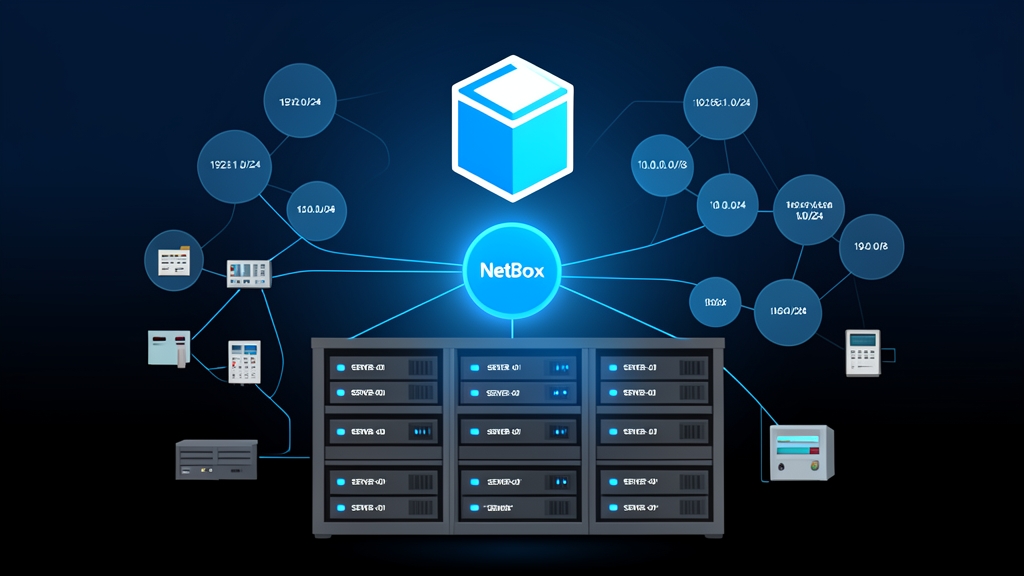
自宅ラボの規模がミニPC数台とプロバイダーのルーターを超えて拡大した瞬間、スプレッドシートや付箋での管理は破綻します。どのVLANがiSCSIストレージ用か、スイッチのどの物理ポートがProxmoxに繋がっているか、サーバー用サブネットのどのIPが空いているのかを推測で探る必要はありません。専用の信頼できる唯一の情報源(Source of Truth)を導入すれば、そうした煩わしさは根本から解決します。
NetBoxは、オープンソースのデータセンターインフラ管理(DCIM)およびIPアドレス管理(IPAM)におけるデファクトスタンダードとなっています。Docker Composeを利用すれば、PostgreSQL、Redisキャッシュ、ワーカーキュー、Webインターフェースを含むスタック全体を5分未満で立ち上げることができ、アイドル時のメモリ消費量も1.8GB未満に抑えられます。
クイックスタート(5分)
コミュニティが保守しているnetbox-dockerリポジトリを利用するのが最も確実なデプロイ方法です。ホストマシンにDocker Engine 24以上とDocker Composeプラグインがインストールされていることを確認し、releaseブランチをクローンします。
git clone -b release https://github.com/netbox-community/netbox-docker.git
cd netbox-dockerComposeのオーバーライドファイルを作成し、ホスト側の好みのポートでNetBoxを公開します。以下の例では、ポート8000宛てのトラフィックをNetBox内部のポート8080へ直接フォワードします。
cat <<'EOF' > docker-compose.override.yml
services:
  netbox:
    ports:
      - "8000:8080"
EOF
コンテナイメージを取得し、バックグラウンドで環境を起動します。
docker compose pull
docker compose up -d初回データベースマイグレーションは通常60〜90秒程度かかります。Gunicornがリクエストの受付を開始するまでdocker compose logs -f netboxで進行状況を確認し、その後管理者アカウントを作成します。
docker compose exec netbox /opt/netbox/netbox/manage.py createsuperuserユーザー名、メールアドレス、パスワードのプロンプトを入力して作成を完了します。ブラウザでhttp://<サーバーのIPアドレス>:8000にアクセスしてログインしてください。
詳細解説
NetBoxは稼働中のライブテレメトリではなく、「本来あるべき状態(Intended State)」を記録・管理するツールです。PrometheusやZabbix、Uptime Kumaなどのツールは「現在オンラインであるか」を監視・報告しますが、NetBoxは「何がどこに接続され、どのように設定され、どのアドレスが割り当てられるべきか」を記録します。
サイト構成とIPAMの整理
OrganizationおよびIPAMダッシュボードから階層構造を構築していきます。
- Sites(拠点):
HomeLab-PrimaryやBasement-Rackといったメインロケーションを作成します。すべての物理デバイス、ラック、プレフィックスはいずれかのサイトに紐づきます。 - VRFs: IoT機器や信頼できない検証用トラフィックを専用のルーティングテーブルで分離している場合は、ここで設定します。一般的なフラットネットワークであれば、デフォルトのGlobal VRFのままで問題ありません。
- Prefixes(プレフィックス): CIDRブロックを追加します。
10.10.10.0/24(管理用、VLAN 10)、10.10.20.0/24(サーバーおよびVM用、VLAN 20)、10.10.50.0/24(IoT用、VLAN 50)など、実際の環境に合わせた階層を定義しましょう。NetBoxはリアルタイムで使用率バーを自動生成するため、IPアドレスの枯渇を事前に察知できます。 - IP Addresses(IPアドレス): ゲートウェイルーター(例:
10.10.10.1/24)、Pi-hole DNSインスタンス、ハイパーバイザーの管理ポート用などに静的割り当てを登録します。各アドレスにはActive、Reserved、DHCPプール領域などのステータスを明示的に設定可能です。
ラックの構築とデバイスの配置
デジタルのラック図面を作成すれば、デスクの下や裏側に潜り込むことなく、熱対策のための空間や物理ラックユニット(RU)の空き状況を管理できます。
- Manufacturers & Device Types(メーカーとデバイスタイプ): ハードウェアベンダー(Dell、Ubiquiti、Mikrotik、Raspberry Piなど)を追加します。Device Types配下では、Dell PowerEdge R730xd(2U)、UniFi USW-Pro-24-PoE(1U)、8Uデスクトップラックフレームなど、正確なモデルを定義します。
- Device Roles(デバイスロール): 役割ごとにカラーアクセントを付けてタグ付けします。例えば、ルーターは赤、マネージドスイッチは青、コンピュートノードは緑、ストレージNASはオレンジといった具合です。
- Racks(ラック): Organization > Racksに移動します。ラックの高さ(例:12U、18U、42Uなど)を入力すると、インタラクティブなラック実装図(エレベーション図)が生成されます。
- Mounting Hardware(ハードウェアのマウント): デバイスを追加し、開始RUと前面/背面の配置向きを指定します。NetBoxがビジュアルラック図面上に機器を即座にマッピングします。
インターフェースと配線のマッピング
ハードウェアの配置が完了したら、接続関係をマッピングします。コアスイッチを選択し、そのインターフェース(ポート1/0/1から1/0/24、および2基の10GbE SFP+ケージなど)を登録して、TrueNASやProxmoxのNICと直接接続します。NetBoxはメディアの互換性をリアルタイムで検証するため、SFPトランシーバーモジュールを介さずにRJ45銅線ジャックを光ファイバーポートに直接接続しようとするとエラーを警告してくれます。
高度な活用法
PythonによるREST APIのクエリ
NetBox内のすべてのリソースには、標準のREST API(/api/docs/にドキュメントがあります)経由でアクセスできます。プレフィックスを動的にクエリしたり、インベントリ情報を取得してAnsibleプレイブックに連携したりすることが可能です。
公式のPythonラッパーをインストールします:
pip install pynetbox以下のスニペットは、サーバーサブネット内で次に利用可能な未割り当ての静的IPをNetBoxに問い合わせる例です:
import pynetbox

NB_URL = "http://10.10.10.5:8000"
NB_TOKEN = "0123456789abcdef0123456789abcdef01234567"

nb = pynetbox.api(NB_URL, token=NB_TOKEN)

# 対象のサーバープレフィックスを取得
prefix = nb.ipam.prefixes.get(prefix="10.10.20.0/24")

if prefix:
    # 次の利用可能な未割り当てIPアドレスを取得
    available_ips = prefix.available_ips.list()
    if available_ips:
        print(f"利用可能な次のIPアドレス: {available_ips[0]['address']}")
    else:
        print("サブネット内のIPはすべて割り当て済みです。")
else:
    print("プレフィックスが見つかりません。")
カスタムフィールドとコンフィグコンテキスト
デフォルトのスキーマで不足している項目があれば、Customizationタブ配下でCustom Fields(カスタムフィールド)を追加できます。資産タグ、Wake-on-LAN用のMACアドレス、購入費用、保証期限などをすべての物理ノードにわたって追跡・管理できます。
Config Contexts(コンフィグコンテキスト)を利用すると、特定のサイトやデバイスロールに対して階層的なJSONまたはYAMLデータを関連付けることができます。例えば、すべてのコンピュートサーバーに対してグローバルなNTPサーバー(0.pool.ntp.org、1.pool.ntp.org)やローカル検索ドメイン(home.arpa)を定義できます。プロビジョニングスクリプトは、TerraformやCloud-initテンプレートのデプロイ時にこれらのデータ構造をそのまま取り込んで活用できます。
イベント駆動型Webフック
NetBoxはオブジェクトの更新時に即座にWebフックペイロードを送信します。Operations > Webhooksで、「Active」とマークされたIPが保存されるたびに自動化エンドポイントへ通知するルールを作成すれば、内部のBIND9やPowerDNSサーバー上で正引き・逆引きDNSレコードを外部スクリプトから即時に自動生成させることができます。
運用の実践的なヒント
PostgreSQLのバックアップを自動化する
NetBoxはインフラの信頼できる確定情報を保持します。バックアップがない状態でデータベースが破損すると、LANケーブルの配線やIP割り当てを手作業で再入力する羽目になり、膨大な時間を奪われます。簡潔な自動ダンプスクリプトを導入しておけば、ハードウェア障害やイメージ更新の失敗から確実にデータを保護できます。
このシェルスクリプトをバックアップルーチンに組み込みます(例:cronで毎晩02:00に実行):
#!/usr/bin/env bash
set -euo pipefail

BACKUP_DIR="/opt/backups/netbox"
TIMESTAMP=$(date +"%Y%m%d_%H%M%S")
COMPOSE_DIR="/opt/netbox-docker"

mkdir -p "${BACKUP_DIR}"

# データベースコンテナから圧縮されたpg_dumpを直接ストリーミング出力
docker compose --project-directory "${COMPOSE_DIR}" exec -T postgres \
  pg_dump -U netbox netbox | gzip > "${BACKUP_DIR}/netbox_${TIMESTAMP}.sql.gz"

# 14日以上前のバックアップを削除
find "${BACKUP_DIR}" -type f -name "netbox_*.sql.gz" -mtime +14 -delete
最初は現実的なスコープから始める
最初の週末で、すべてのIoTスマート電球やパッチケーブルまで網羅しようとしてはいけません。まずはコアとなるバックボーン、すなわちファイアウォール、マネージドスイッチ、ハイパーバイザー、最上位サブネットから始めましょう。これらの記録の正確性が担保できてから、VLANタグ、パッチパネル、ストレージアレイ、仮想マシンへと段階的に広げていくのがコツです。
唯一の情報源(Single Source)としての規律を保つ
更新作業を後回しにすると、ドキュメントはあっという間に形骸化します。「端末(CLI)やラックに手を触れる前に、新しい静的IPや配線変更をNetBoxに記録する」ことを厳格なルールにしてください。このワークフローを徹底することで、自宅ラボの予測可能性と安定性が維持され、将来の拡張にもスムーズに対応できるようになります。