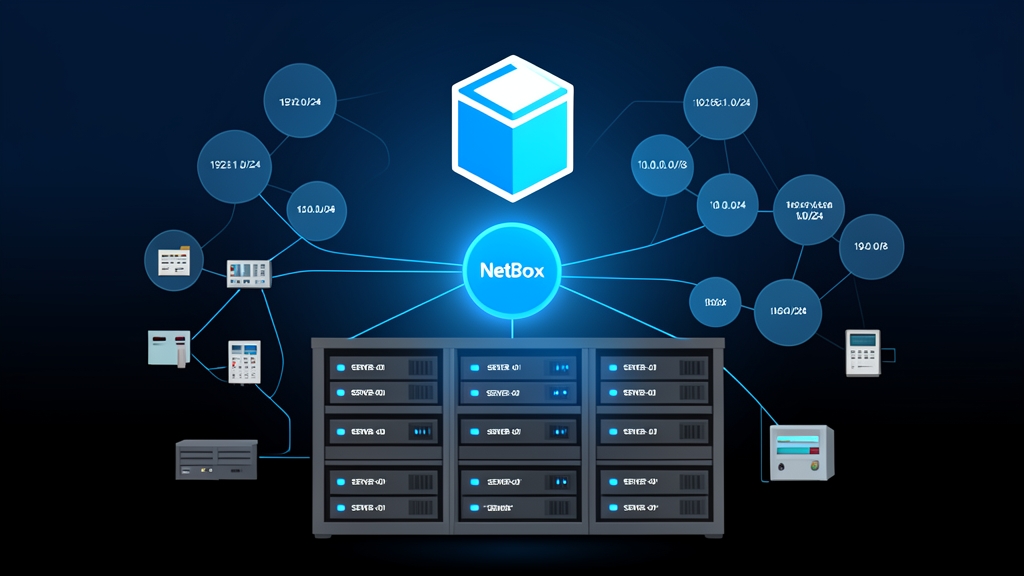
Bảng tính Excel và giấy ghi chú sẽ trở nên vô dụng ngay khi lab của bạn mở rộng vượt quá hai chiếc mini PC cùng một router nhà mạng. Bạn không nên phải đoán xem VLAN nào đang chạy lưu trữ iSCSI, cổng vật lý nào trên switch nối tới Proxmox, hay IP nào còn trống trong subnet máy chủ. Một nguồn chân lý duy nhất (source of truth) chuyên dụng sẽ giải quyết triệt để vấn đề này.
NetBox đã trở thành tiêu chuẩn thực tế cho việc Quản lý Hạ tầng Trung tâm Dữ liệu (DCIM) và Quản lý Địa chỉ IP (IPAM) mã nguồn mở. Bằng cách triển khai với Docker Compose, bạn có thể dựng toàn bộ hệ thống—gồm PostgreSQL, Redis cache, hàng đợi worker và giao diện web—chỉ trong vòng chưa đầy 5 phút với mức tiêu thụ dưới 1.8 GB RAM khi ở trạng thái nhàn rỗi.
Bắt đầu nhanh (5 phút)
Repository netbox-docker do cộng đồng duy trì là phương thức triển khai đáng tin cậy nhất. Hãy kiểm tra để đảm bảo Docker Engine 24+ cùng plugin Docker Compose đã được cài đặt trên máy chủ, sau đó clone nhánh release:
git clone -b release https://github.com/netbox-community/netbox-docker.git
cd netbox-docker
Mở cổng truy cập NetBox trên máy chủ theo ý muốn bằng cách tạo file override cho compose. Ở đây, cổng 8000 sẽ chuyển tiếp lưu lượng trực tiếp vào cổng nội bộ 8080 của NetBox:
cat <<'EOF' > docker-compose.override.yml
services:
  netbox:
    ports:
      - "8000:8080"
EOF
Kéo các container image về và khởi chạy môi trường ở chế độ chạy nền:
docker compose pull
docker compose up -d
Quá trình migration cơ sở dữ liệu ban đầu thường mất từ 60 đến 90 giây. Theo dõi tiến trình bằng lệnh docker compose logs -f netbox cho đến khi Gunicorn bắt đầu xử lý các request, sau đó tạo tài khoản quản trị viên:
docker compose exec netbox /opt/netbox/netbox/manage.py createsuperuserĐiền đầy đủ thông tin tên người dùng, email và mật khẩu theo hướng dẫn. Sau đó truy cập http://<your-server-ip>:8000 trên trình duyệt để đăng nhập.
Tìm hiểu chuyên sâu
NetBox ghi lại trạng thái mục tiêu (intended state) của hệ thống, chứ không phải dữ liệu đo đạc thời gian thực (telemetry). Các công cụ như Prometheus, Zabbix hay Uptime Kuma báo cáo những gì đang online ở thời điểm hiện tại. Còn NetBox ghi lại những gì đáng lẽ phải được kết nối, cấu hình và gán địa chỉ IP.
Tổ chức Site và IPAM
Xây dựng hệ thống phân cấp bắt đầu từ dashboard Organization và IPAM:
- Sites: Tạo vị trí chính, ví dụ như
HomeLab-PrimaryhoặcBasement-Rack. Mọi thiết bị vật lý, tủ rack và prefix đều gắn liền với một site. - VRFs: Nếu bạn cô lập lưu lượng IoT hoặc môi trường lab không tin cậy qua các bảng định tuyến riêng, hãy cấu hình tại đây. Mạng phẳng tiêu chuẩn có thể giữ nguyên ở Global VRF mặc định.
- Prefixes: Thêm các dải CIDR của bạn. Thiết lập các lớp mạng thực tế như
10.10.10.0/24(Management, VLAN 10),10.10.20.0/24(Servers & VMs, VLAN 20) và10.10.50.0/24(IoT, VLAN 50). NetBox sẽ tự động hiển thị thanh mức độ sử dụng theo thời gian thực để bạn nắm bắt tình trạng cạn kiệt địa chỉ trước khi sự cố xảy ra. - IP Addresses: Dành sẵn các địa chỉ IP tĩnh cho router gateway (ví dụ:
10.10.10.1/24), các phiên bản Pi-hole DNS và cổng quản trị hypervisor. Đánh dấu trạng thái rõ ràng cho từng địa chỉ là Active, Reserved hoặc vùng DHCP pool.
Dựng tủ Rack và lắp đặt thiết bị
Giao diện tủ rack số hóa giúp bạn quản lý khoảng cách tản nhiệt và các đơn vị không gian vật lý (RU) mà không cần phải chui xuống gầm bàn:
- Manufacturers & Device Types: Thêm các hãng phần cứng (Dell, Ubiquiti, Mikrotik, Raspberry Pi). Trong mục Device Types, định nghĩa chính xác từng model như Dell PowerEdge R730xd (2U), UniFi USW-Pro-24-PoE (1U), hoặc khung rack để bàn 8U.
- Device Roles: Gán các nhãn vai trò chức năng kèm màu sắc phân biệt: Router màu đỏ, Managed Switch màu xanh dương, Compute Node màu xanh lá, và Storage NAS màu cam.
- Racks: Truy cập vào Organization > Racks. Nhập chiều cao tủ rack (ví dụ: 12U, 18U hoặc 42U) để tạo sơ đồ mặt trước tủ rack dạng tương tác.
- Mounting Hardware: Thêm thiết bị, chỉ định vị trí RU bắt đầu và chọn hướng gắn mặt trước hay mặt sau. NetBox sẽ lập tức hiển thị thiết bị lên sơ đồ trực quan của tủ rack.
Ánh xạ Interface và Cáp mạng
Sau khi bố trí xong phần cứng, hãy ánh xạ các kết nối liên thông. Chọn switch lõi (core switch), khai báo đầy đủ các interface (chẳng hạn từ cổng 1/0/1 đến 1/0/24 cùng hai khe cắm 10GbE SFP+), rồi liên kết trực tiếp tới các card mạng (NIC) của TrueNAS và Proxmox. NetBox sẽ kiểm tra độ tương thích của môi trường truyền dẫn ngay lập tức và cảnh báo lỗi nếu bạn nối đầu cáp đồng RJ45 trực tiếp vào cổng quang mà không qua module quang SFP transceiver.
Sử dụng nâng cao
Truy vấn REST API bằng Python
Mọi tài nguyên trong NetBox đều có thể truy cập thông qua REST API tích hợp sẵn (tài liệu chi tiết tại /api/docs/). Bạn có thể truy vấn prefix động hoặc lấy dữ liệu kiểm kê thiết bị (inventory) đưa vào các playbook Ansible.
Cài đặt thư viện Python wrapper chính thức:
pip install pynetboxĐoạn code này truy vấn NetBox để lấy địa chỉ IP tĩnh khả dụng tiếp theo trong subnet máy chủ:
import pynetbox

NB_URL = "http://10.10.10.5:8000"
NB_TOKEN = "0123456789abcdef0123456789abcdef01234567"

nb = pynetbox.api(NB_URL, token=NB_TOKEN)

# Lấy prefix của máy chủ mục tiêu
prefix = nb.ipam.prefixes.get(prefix="10.10.20.0/24")

if prefix:
    # Tìm địa chỉ IP khả dụng chưa cấp tiếp theo
    available_ips = prefix.available_ips.list()
    if available_ips:
        print(f"IP khả dụng tiếp theo: {available_ips[0]['address']}")
    else:
        print("Subnet đã được cấp phát hết.")
else:
    print("Không tìm thấy prefix.")
Custom Field và Config Context
Nếu cấu trúc mặc định chưa đáp ứng đủ nhu cầu, bạn có thể thêm Custom Fields trong tab Customization. Nhờ đó, bạn dễ dàng theo dõi mã tài sản (asset tag), địa chỉ MAC cho Wake-on-LAN, chi phí mua sắm hay ngày hết hạn bảo hành trên toàn bộ các node vật lý.
Config Contexts cho phép bạn gắn các dictionary JSON hoặc YAML dạng phân cấp vào từng site hoặc vai trò thiết bị cụ thể. Bạn có thể định nghĩa các NTP server chung (0.pool.ntp.org, 1.pool.ntp.org) và search domain nội bộ (home.arpa) cho toàn bộ máy chủ tính toán. Các script khởi tạo hạ tầng (provisioning) có thể sử dụng trực tiếp các khối dữ liệu này khi triển khai template Terraform hoặc Cloud-init.
Webhook theo sự kiện
NetBox sẽ kích hoạt payload webhook ngay tức thì khi có cập nhật đối tượng. Trong Operations > Webhooks, hãy tạo một quy tắc thông báo đến endpoint tự động hóa bất cứ khi nào một IP được đánh dấu “Active” được lưu. Điều này giúp các script bên ngoài có thể tạo ngay bản ghi DNS xuôi (forward) và ngược (reverse) trên máy chủ BIND9 hoặc PowerDNS nội bộ của bạn.
Kinh nghiệm thực tế
Tự động hóa sao lưu PostgreSQL
NetBox lưu trữ toàn bộ dữ liệu hạ tầng chuẩn xác của bạn. Nếu cơ sở dữ liệu bị hỏng mà không có bản sao lưu, bạn sẽ phải tốn hàng giờ đồng hồ để nhập lại từng sợi cáp mạng và phân bổ IP thủ công. Một script sao lưu tự động nhỏ gọn sẽ bảo vệ bạn trước các sự cố hỏng hóc phần cứng hoặc lỗi cập nhật image container.
Thêm shell script này vào quy trình backup định kỳ (chẳng hạn thông qua cron lúc 02:00 mỗi đêm):
#!/usr/bin/env bash
set -euo pipefail

BACKUP_DIR="/opt/backups/netbox"
TIMESTAMP=$(date +"%Y%m%d_%H%M%S")
COMPOSE_DIR="/opt/netbox-docker"

mkdir -p "${BACKUP_DIR}"

# Xuất trực tiếp luồng pg_dump đã nén từ container database
docker compose --project-directory "${COMPOSE_DIR}" exec -T postgres \
  pg_dump -U netbox netbox | gzip > "${BACKUP_DIR}/netbox_${TIMESTAMP}.sql.gz"

# Xóa các bản sao lưu cũ hơn 14 ngày
find "${BACKUP_DIR}" -type f -name "netbox_*.sql.gz" -mtime +14 -delete
Xác định phạm vi thực tế khi mới bắt đầu
Đừng cố gắng ghi chép tỉ mỉ từng bóng đèn thông minh IoT hay từng sợi dây cáp mạng ngay trong những ngày cuối tuần đầu tiên. Hãy bắt đầu với bộ khung cốt lõi: tường lửa, switch quản lý (managed switch), hypervisor và các subnet cấp cao nhất. Khi các bản ghi này đã chuẩn xác và ổn định, hãy mở rộng dần sang các thẻ VLAN, patch panel, hệ thống lưu trữ và máy ảo.
Giữ kỷ luật với nguồn chân lý duy nhất
Tài liệu sẽ nhanh chóng trở nên lỗi thời nếu bạn trì hoãn việc cập nhật. Hãy đặt ra một nguyên tắc bất di bất dịch: ghi lại IP tĩnh mới hoặc thay đổi dây cáp trên NetBox trước khi đụng tay vào terminal hay tủ rack. Tuân thủ quy trình này sẽ giúp hệ thống homelab luôn rõ ràng, ổn định và sẵn sàng mở rộng bất cứ lúc nào.