Khởi động nhanh (5 phút): Tấm khiên tức thì cho các container đang mở
Việc dựng các dashboard tự host, trình quản lý media và công cụ tự động hóa khiến HomeLab trở nên thú vị và hữu ích. Nhưng khi mở cổng 80 và 443, IP nhà bạn sẽ ngay lập tức biến thành bia tập bắn tự động. Chỉ trong vòng 15 phút sau khi trỏ một tên miền về IP nhà mình, các công cụ quét tự động từ Shodan và Censys sẽ bắt đầu dòm ngó. Ngay sau đó, hàng ngàn đợt tấn công brute-force đăng nhập cùng các payload khai thác lỗ hổng sẽ liên tục dội vào router của bạn suốt ngày đêm.
Hầu hết các ứng dụng upstream trong gia đình đều dựa vào các web server runtime gọn nhẹ—chẳng hạn như Python WSGI, Node.js hoặc các binary Go nhúng. Những server nội bộ này thiếu khả năng phòng thủ bot tích hợp sẵn, không có cơ chế lọc request nghiêm ngặt cũng như giới hạn tốc độ truy cập (rate limiting). Một reverse proxy tiêu chuẩn như NGINX cơ bản hay Traefik điều hướng lưu lượng rất đáng tin cậy, nhưng lại chuyển tiếp các HTTP payload một cách mù quáng mà không hề kiểm tra nội dung bên trong.
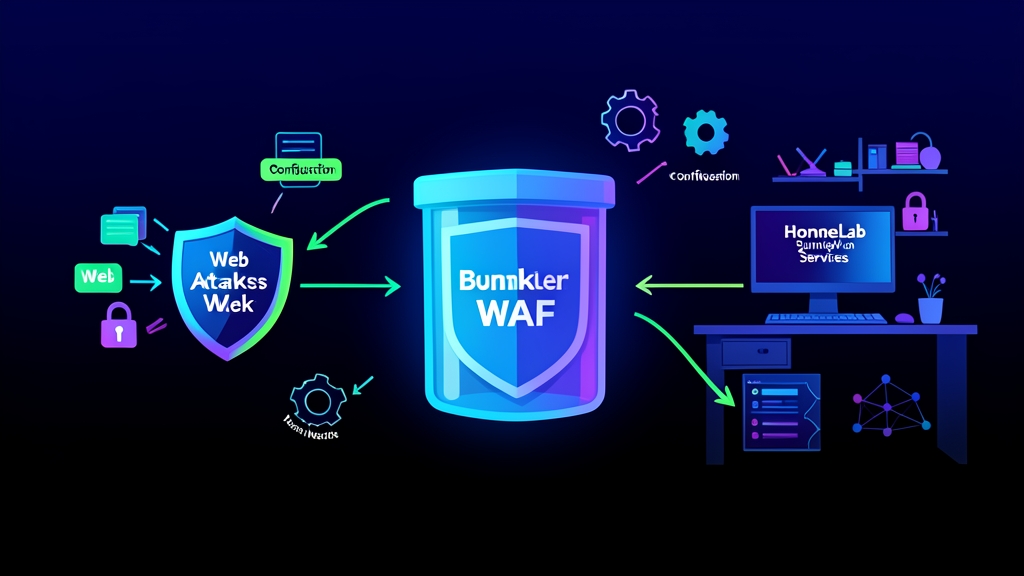
Bạn cần một Web Application Firewall (WAF) tự động, có khả năng nhận biết container đứng gác cổng. BunkerWeb chính là mảnh ghép lấp đầy khoảng trống đó. Nó kiểm tra kỹ lưỡng toàn bộ lưu lượng HTTP và HTTPS đi vào trước khi bất kỳ thứ gì tiếp cận được các dịch vụ backend của bạn.
Dưới đây là cấu hình docker-compose.yml tối giản kết hợp BunkerWeb với một sidecar tự động cấu hình (autoconf) để bảo vệ container upstream:
services:
  bunkerweb:
    image: bunkerity/bunkerweb:1.5.8
    container_name: bunkerweb
    ports:
      - "80:8080"
      - "443:8443"
    environment:
      - SERVER_NAME=lab.example.com
      - MULTISITE=yes
      - API_WHITELIST_IP=127.0.0.1 172.16.0.0/12
    networks:
      - bw-universe
      - bw-services
    restart: unless-stopped

  bw-autoconf:
    image: bunkerity/bunkerweb-autoconf:1.5.8
    container_name: bw-autoconf
    depends_on:
      - bunkerweb
    environment:
      - DOCKER_HOST=unix:///var/run/docker.sock
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
    networks:
      - bw-universe
    restart: unless-stopped

  demo-app:
    image: nginxdemos/hello
    container_name: demo-app
    labels:
      - "bunkerweb.SERVER_NAME=lab.example.com"
      - "bunkerweb.USE_REVERSE_PROXY=yes"
      - "bunkerweb.REVERSE_PROXY_URL=/"
      - "bunkerweb.REVERSE_PROXY_HOST=http://demo-app:80"
    networks:
      - bw-services
    restart: unless-stopped

networks:
  bw-universe:
    ipam:
      driver: default
  bw-services:
    ipam:
      driver: default
Khởi chạy stack bằng Docker Compose:
docker compose up -dSidecar autoconf sẽ truy vấn Docker socket, bắt các nhãn (label) của container trên mạng dùng chung và tạo cấu hình BunkerWeb ngay lập tức. Bạn không cần phải chỉnh sửa file cấu hình nào và hoàn toàn không phải reload thủ công.
Phân tích chuyên sâu: Kiến trúc, ModSecurity và cơ chế kiểm tra Coraza
Nếu bạn từng thắt chặt các security header trên một ứng dụng HomeLab, hẳn bạn đã quá quen với kịch bản này: webhook ngừng hoạt động, ứng dụng đồng bộ trên máy tính bị lỗi, hoặc log ngập tràn các cảnh báo giả (false positives). Log truy cập thô hiếm khi hiển thị lỗi rõ ràng. Thay vào đó, bạn chỉ thấy vô số lượt dò quét liên tục tìm kiếm Local File Inclusion (LFI), SQL Injection (SQLi), Remote Code Execution (RCE) và Cross-Site Scripting (XSS).
Các firewall mạng thông thường hoàn toàn bất lực ở điểm này. Router, pfSense và OPNsense chỉ kiểm tra phần header gói tin ở Layer 3 và Layer 4, theo dõi IP nguồn và trạng thái TCP. Nhưng chúng không thể phân tích các đoạn truyền tải HTTP dạng chunked, không thể giải mã các chuỗi Directory Traversal bị mã hóa lồng trong URL, cũng như không thể xác thực ranh giới giữa các trường trong form.
BunkerWeb tích hợp sẵn NGINX cùng các engine WAF đã qua thực chiến—ModSecurity, OWASP Core Rule Set (CRS v3.3+) và Coraza. Hoạt động dưới dạng reverse proxy, nó soi kỹ từng phương thức HTTP, tham số truy vấn, header và POST body trước khi lưu lượng kịp chạm tới mạng Docker bridge nội bộ được cô lập của bạn.
Luồng xử lý gói tin và payload
- Ingress: Lưu lượng truy cập tới BunkerWeb qua cổng 80 và 443. BunkerWeb chấm dứt TLS ngay tại chỗ bằng chứng chỉ Let’s Encrypt tự động.
- Pre-filtering (Lọc sơ bộ): Danh sách IP danh tiếng xấu, chữ ký user-agent độc hại đã biết và cơ sở dữ liệu GeoIP sẽ sàng lọc client trước khi tiến hành kiểm tra sâu hơn.
- Deep Inspection (Kiểm tra sâu): Engine OWASP CRS phân tích các tham số truy vấn, cookie của request và payload trong phần body để tìm các chữ ký độc hại (chẳng hạn như duyệt thư mục
/etc/passwdhoặc tấn công tiêm nhiễmUNION SELECT). - Behavior Tracking (Theo dõi hành vi): Cơ chế rate limiting và phỏng đoán chống thu thập dữ liệu (anti-crawl) sẽ giám sát tần suất truy cập theo các khung thời gian trượt (ví dụ: giới hạn xung đột biến tối đa 20 request mỗi giây).
- Proxied Upstream (Chuyển tiếp upstream): Các request sạch sẽ đi qua mạng Docker
bw-servicestrực tiếp tới container đích. Các payload độc hại sẽ lập tức nhận về phản hồi 403 Forbidden.
Trên thực tế, pipeline này chỉ gây thêm độ trễ chưa đầy 3 mili-giây cho các lượt tải trang hợp lệ. Trong khi đó, nó chặn đứng hoàn toàn các công cụ quét lỗ hổng tự động, giảm tải triệt để cho toàn bộ ứng dụng của bạn.
Sử dụng nâng cao: Cấu hình đa tên miền, trang Challenge và tinh chỉnh CRS
Khi HomeLab ngày càng mở rộng—bổ sung thêm Nextcloud, máy chủ phát nhạc trực tuyến, Gitea cùng các API tự động hóa nhà ở—một chính sách WAF toàn cục duy nhất sẽ sớm bộc lộ hạn chế. Một profile nghiêm ngặt vốn được thiết kế cho blog tĩnh sẽ làm nghẽn tác vụ đồng bộ S3 hoặc một webhook API gửi dữ liệu JSON thô và chuỗi base64.
Các ứng dụng web tự host khác nhau sở hữu cấu trúc dữ liệu đầu vào (signature) rất khác nhau. Client đồng bộ của Nextcloud hay các lệnh Git push thường xuyên tải lên các file binary dạng multipart; nếu xử lý chúng như các input của form thông thường, hệ thống sẽ kích hoạt giới hạn bất thường của OWASP CRS.
BunkerWeb giải quyết vấn đề này một cách thanh thoát thông qua các label riêng cho từng container. Dưới đây là cấu hình chuẩn đã được kiểm chứng trong thực tế, tích hợp SSL tự động, trang thử thách JavaScript chống bot và giới hạn rate limit riêng cho endpoint API:
services:
  custom-webapp:
    image: my-internal-app:latest
    container_name: custom-webapp
    labels:
      - "bunkerweb.SERVER_NAME=vault.example.com"
      - "bunkerweb.AUTO_LETS_ENCRYPT=yes"
      - "bunkerweb.USE_REVERSE_PROXY=yes"
      - "bunkerweb.REVERSE_PROXY_URL=/"
      - "bunkerweb.REVERSE_PROXY_HOST=http://custom-webapp:3000"
      - "bunkerweb.USE_BAD_BEHAVIOR=yes"
      - "bunkerweb.USE_ANTIBOT=javascript"
      - "bunkerweb.LIMIT_REQ_URL_1=/api/.*"
      - "bunkerweb.LIMIT_REQ_RATE_1=10r/s"
      - "bunkerweb.MODSECURITY_CUSTOM_RULE_1=SecRuleEngine DetectionOnly"
    networks:
      - bw-services
    restart: unless-stopped
Hãy đặc biệt lưu ý đến USE_ANTIBOT=javascript. Khi các scraper cơ bản chạm vào endpoint này, BunkerWeb sẽ trả về một đoạn script thử thách JavaScript gọn nhẹ trước khi cấp session cookie. Các scraper headless và script dùng thư viện requests cơ bản của Python sẽ bị chặn đứng ngay tại đây, giúp bạn tiết kiệm đáng kể CPU và bộ nhớ.
Lời khuyên thực tế: Xử lý cảnh báo giả, xem log và bảo trì trong thực tế
Bật WAF ở chế độ chặn gắt gao mà không kiểm thử trước gần như chắc chắn sẽ dẫn đến việc hệ thống tự ngừng hoạt động ngoài ý muốn. Bạn vừa lưu một bài viết Markdown phức tạp hay tải lên một file cấu hình hệ thống, WAF đã lập tức chặn đứng bạn bằng lỗi HTTP 403.
Điều này xảy ra do OWASP Core Rule Set sử dụng cơ chế chấm điểm bất thường (anomaly scoring). Các tác vụ quản trị hoàn toàn hợp lệ thường vô tình kích hoạt các quy tắc chống LFI hoặc XSS khi payload chứa các lệnh shell, đoạn mã XML hoặc đường dẫn hệ thống tệp.
Hãy áp dụng các phương pháp thực chiến sau để đảm bảo dịch vụ luôn trực tuyến và an toàn:
- Chạy chế độ Detection trước: Tuyệt đối không bật chế độ chặn ngay lập tức trên các dịch vụ đang hoạt động. Hãy thêm
bunkerweb.MODSECURITY_MODE=DetectionOnlyvào label của container và để hệ thống chạy thử nghiệm trong 48 đến 72 giờ. Kiểm tra log để xác định các cảnh báo vô hại trước khi chuyển engine sang chế độOn. - Kiểm tra các request bị chặn qua Docker log: Khi một thao tác bị chặn, hãy trích xuất chính xác rule ID gây ra lỗi:
docker logs bunkerweb 2>&1 | grep -i "ModSecurity: Access denied"Log sẽ in ra rule ID bị kích hoạt (ví dụ: id "941100") cùng tham số khớp với quy tắc. Thay vì vô hiệu hóa tính năng bảo mật trên diện rộng, bạn chỉ cần đưa đúng rule ID cụ thể đó vào danh sách trắng trên container bị ảnh hưởng bằng bunkerweb.MODSECURITY_DISABLE_RULE_1=941100.
- Giữ nguyên IP thực của client: Khi chạy BunkerWeb phía sau Cloudflare, đường hầm VPS bên ngoài hoặc reverse proxy, toàn bộ khách truy cập sẽ trông như thể đều xuất phát từ IP của proxy. Hãy khôi phục IP thực của client trong phần environment của BunkerWeb:
      - USE_REAL_IP=yes
      - REAL_IP_FROM=173.245.48.0/20,103.21.244.0/22
      - REAL_IP_HEADER=CF-Connecting-IP
Nếu bỏ qua bước này, chỉ cần một client có hành vi bất thường kích hoạt giới hạn rate limit, hệ thống có thể chặn toàn bộ dải IP edge của Cloudflare. Hậu quả là mọi người dùng hợp lệ truy cập từ xa đều sẽ bị mất kết nối cùng một lúc.
Với các Docker label phụ trách việc khám phá dịch vụ tự động và ModSecurity phân tích sâu nội dung payload, bạn đã sở hữu một hệ thống phòng thủ chuẩn doanh nghiệp ngay trong tủ rack tại gia của mình.