Context & Why: ルートキットに潜む見えない脅威
サーバーに侵入した攻撃者が、CPU使用率100%に達するような目立つ暗号資産マイナーを実行することは滅多にありません。多くの場合、彼らは密かに潜伏します。通常のマルウェアであれば、標準的な ps aux や htop の出力で確認できます。しかし、ルートキットははるかに悪質です。コアユーティリティを改ざんしたり、カーネルメモリに直接入り込んだりして、不正プロセスやオープンポート、バックドアアカウントなどの痕跡を完全に隠蔽します。
数年前、14,000回にも及ぶSSH接続試行の末についに踏み台サーバーが突破され、午前2時にアラートで叩き起こされたことがありました。侵入者は /bin/ps を差し替え、悪意あるローダブルカーネルモジュール(LKM)をロードしていました。root権限を持っていても、標準のCLIツールは嘘をつく状態になっていたのです。プロセス確認コマンドを実行しても、攻撃者のリバースシェルを完全に隠すようにフィルタリングされた結果しか返ってきませんでした。
ユーザースペース型 vs カーネルスペース型ルートキット
攻撃者はLinuxホスト上の主に2つの層をターゲットにします。
- ユーザースペース型ルートキット:
libc.soなどの共有ライブラリをハイジャックしたり、ls、top、ssなどのバイナリを置き換えたりします。正規のバイナリが実行される前に/etc/ld.so.preloadを利用して関数呼び出しをフックする手法が一般的です。 - カーネルスペース型ルートキット: カーネルメモリを改ざんしたり、不正なLKMをロードしたりします。システムコールテーブルを直接フックするため、
netstatなどのユーザースペースツールでは4444や31337といったハイポートでリッスンしているソケットを検知できなくなります。
なぜ rkhunter と chkrootkit を併用するのか?
単一のスキャナーだけに頼ると死角が生じます。特性の異なる2つのツールを組み合わせることで、より広範で多層的な保護が可能になります。
- rkhunter (Rootkit Hunter): 重要なシステムバイナリのSHA-256ハッシュ値を信頼できるベースラインデータベースと照合します。不審なパーミッション設定、
/dev内の隠しディレクトリ、不正なスタートアップフックなども検出します。 - chkrootkit: シェルスクリプトとC言語で構築された軽量ユーティリティです。システムコールのフック、不審なプロセステーブル、プロミスキャスモードで密かにパケットを盗聴しているネットワークカードなどをチェックします。70種以上の既知のルートキットファミリーに対応したシグネチャ照合を行います。
インストール
どちらのパッケージも主要なディストリビューションで提供されています。インストールコマンドはroot権限で実行してください。
Debian / Ubuntu へのインストール
sudo apt update
sudo apt install -y rkhunter chkrootkit
RHEL / Rocky Linux / AlmaLinux へのインストール
エンタープライズ系ディストリビューションの場合は、EPELリポジトリから両ユーティリティを取得します。
sudo dnf install -y epel-release
sudo dnf install -y rkhunter chkrootkit
設定
デフォルト状態のままスキャンを実行すると、大量の誤検知(フォールスポジティブ)が発生します。最初に5分ほどかけてファイルプロパティのベースラインを作成し、スキャナーのオプションを調整しておけば、後々のトラブルシューティングにかかる時間を大幅に節約できます。
rkhunter の設定
/etc/rkhunter.conf にある主要設定ファイルを開きます。
sudo nano /etc/rkhunter.confデータベースミラーとアラート通知先に関する主要ディレクティブを更新します。
# データベース更新時のミラーサイト自動チェックを有効化
UPDATE_MIRRORS=1
MIRRORS_MODE=0

# パッケージマネージャーの検証方法を指定(Debian/Ubuntuなら 'DPKG'、RHEL/Rockyなら 'RPM')
PKGMGR=DPKG

# アラート送信先メールアドレスの設定
MAIL-ON-WARNING="[email protected]"

# バッチ処理などで対話プロンプトを表示させずに実行
AUTO_X_DETECT=0
ファイルプロパティのベースライン構築
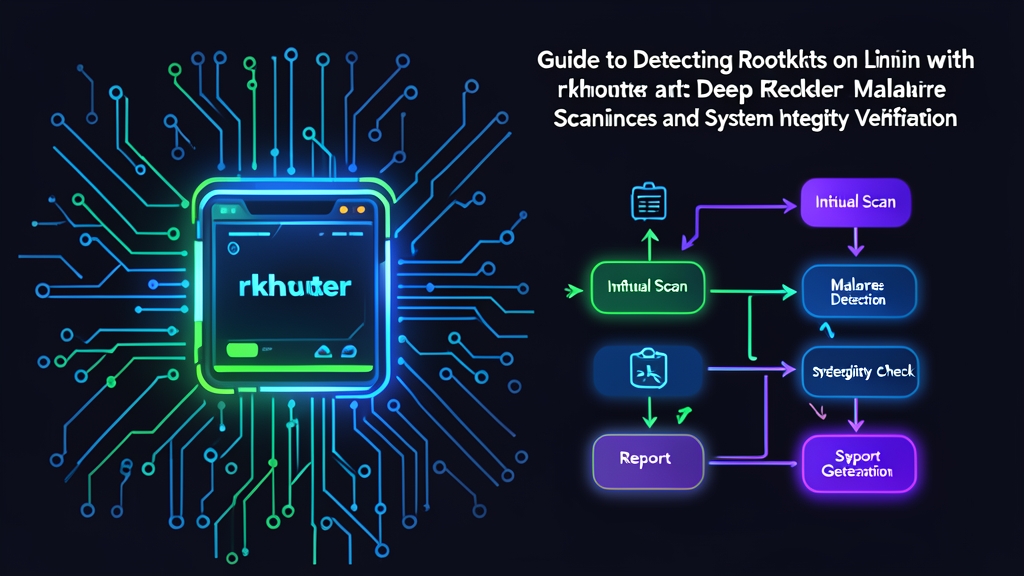
初回スキャンを実行する前に、脅威定義シグネチャを更新します。その後、クリーンなシステムバイナリのSHA-256ハッシュ値を /var/lib/rkhunter/db/rkhunter.dat に記録します。
# 最新の脅威シグネチャをダウンロード
sudo rkhunter --update

# ベースラインハッシュデータベースを生成
sudo rkhunter --propupd
apt upgrade や dnf upgrade を実行した直後には、必ず sudo rkhunter --propupd を実行する習慣をつけてください。この手順を怠ると、正規のパッケージ更新が次回のスキャンで改ざんの誤アラートとして大量に検知されてしまいます。
chkrootkit の設定
DebianおよびUbuntuシステムでは、デフォルト設定が /etc/chkrootkit/chkrootkit.conf に配置されています。自動実行用に設定を調整します。
sudo nano /etc/chkrootkit/chkrootkit.conf以下の3つのオプションを設定します。
RUN_DAILY="false"
RUN_DAILY_OPTS="-q"
DIFF_MODE="true"
DIFF_MODE="true" を指定すると、前回の実行時と比較して新規に発生した変化のみをレポートします。これにより、恒常的に発生する既知の警告で通知ログが埋もれるのを防げます。
検証 & 監視
両ツールが正常に動作するかを検証し、結果の分析方法を確認した上で、日次の自動実行を設定します。
初回監査の実行
まずは chkrootkit をクワイエットモードで実行します。問題のない診断出力を除外して確認できます。
sudo chkrootkit -q正常なサーバーであれば、ターミナルには何も出力されません。続いて、rkhunter によるベースラインチェックを実行します。
sudo rkhunter --check --skip-keypress --report-warnings-only--skip-keypress フラグを指定することで、キー入力を待たずに監査を最後まで通しで実行できます(通常60〜90秒程度)。さらに --report-warnings-only を付けると、問題のないチェック項目を非表示にし、警告のみを抽出して表示します。
ログの確認と誤検知への対処
詳細な結果は /var/log/rkhunter.log に記録されます。警告が出ている箇所をgrepで手早く確認します。
sudo grep -i warning /var/log/rkhunter.log/usr/bin/lwp-request のようなPerlラッパースクリプトや、/etc/.etckeeper のような隠しディレクトリは誤検知の原因になりがちです。安全性を確認できたら、/etc/rkhunter.conf でホワイトリストに登録します。
# 検証済みスクリプトのホワイトリスト登録
SCRIPTWHITELIST=/usr/bin/lwp-request

# 検証済み隠しファイルのホワイトリスト登録
ALLOWHIDDENFILE=/etc/.etckeeper
Cronによる日次スキャンの自動化
手動でのセキュリティチェックは抜け漏れが発生しやすいため、/etc/cron.daily/security-rootkit-scan に自動化スクリプトを配置します。
sudo nano /etc/cron.daily/security-rootkit-scan以下のスクリプトを記述します。
#!/usr/bin/env bash
set -euo pipefail

LOG_FILE="/var/log/daily-rootkit-scan.log"
DATE=$(date '+%Y-%m-%d %H:%M:%S')

echo "=== スキャン開始: ${DATE} ===" >> "${LOG_FILE}"

# rkhunterの定義ファイルを更新
/usr/bin/rkhunter --update --nolog > /dev/null 2>&1 || true

# rkhunterによるチェックを実行
echo "--- rkhunter 結果 ---" >> "${LOG_FILE}"
/usr/bin/rkhunter --check --cronjob --report-warnings-only >> "${LOG_FILE}" 2>&1 || true

# chkrootkitによるチェックを実行
echo "--- chkrootkit 結果 ---" >> "${LOG_FILE}"
if [ -x /usr/sbin/chkrootkit ]; then
  /usr/sbin/chkrootkit -q >> "${LOG_FILE}" 2>&1 || true
fi

echo "=== スキャン完了 ===" >> "${LOG_FILE}"
実行権限を付与します。
sudo chmod +x /etc/cron.daily/security-rootkit-scan感染が検知された場合の初動対応
いずれかのツールでシステムコールのフックやトロイの木馬化されたバイナリが見つかった場合は、迅速かつ的確に対処する必要があります。
- ネットワークの切断: データの外部流出やサブネット内でのラテラルムーブメント(水平移動)を阻止するため、直ちに仮想NICを無効化するかケーブルを抜きます。
- 個別駆除を試みない: 不審なバイナリを手動で削除するだけでは不十分です。ルートキットは多くの場合、多重のバックドアを仕掛け、稼働中のカーネルメモリを改ざんしています。
- ライブフォレンジックの実施: インシデントの事後調査が必要な場合は、LiMEなどを用いてメモリダンプを取得するか、オフラインでディスクスナップショットを作成します。
- サーバーの再構築: 検証済みのInfrastructure as Code(IaC)スクリプト等を用いてゼロからクリーンに再プロビジョニングし、侵害されていないバックアップからアプリケーションデータを復元します。