Vấn đề thực tế: Mở rộng mạng riêng dạng Mesh phía sau CGNAT
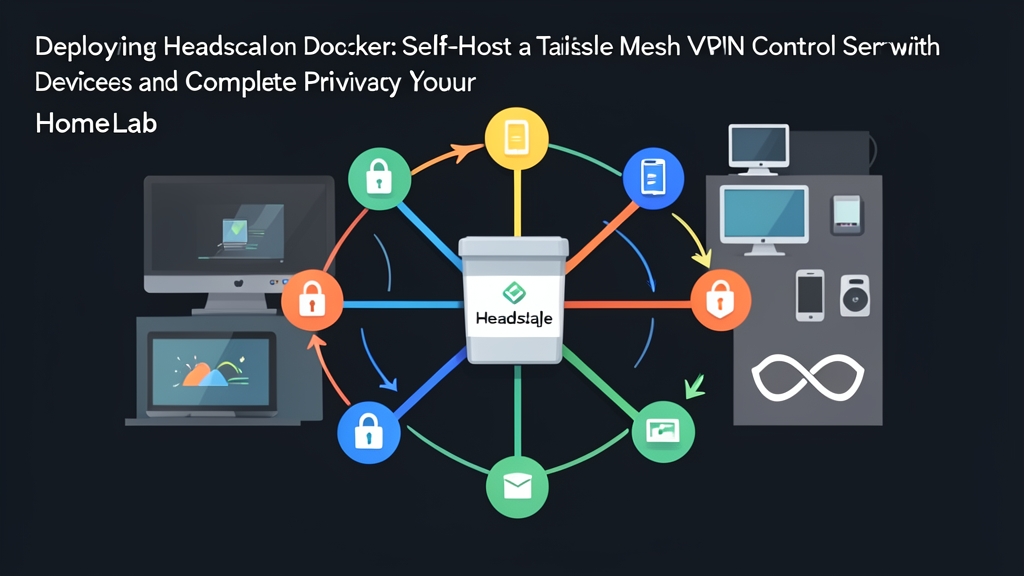
Truy cập vào các máy chủ phân tán giữa homelab tại nhà, tủ rack colocation và thiết bị di động chưa bao giờ là việc đơn giản. Hầu hết các nhà mạng (ISP) dân dụng hiện nay đều đặt người dùng sau lớp Carrier-Grade NAT (CGNAT) mà không cấp IPv4 public có thể định tuyến được. Một số khác thì cấp IP động và thay đổi bất cứ lúc nào. Giải pháp truyền thống—mở port trên router và trỏ Dynamic DNS về gateway—sẽ khiến các giao diện quản trị nội bộ bị bot trên internet quét và tấn công dồn dập chỉ sau vài phút.
Mọi thứ càng trở nên mong manh và dễ gãy khi homelab mở rộng. Một mô hình ban đầu chỉ gồm hai node Proxmox có thể nhanh chóng phình to lên hơn 30 endpoint khi bổ sung thêm các container thử nghiệm, server sao lưu TrueNAS đặt ở nơi khác và laptop làm việc từ xa. Các tunnel site-to-site tĩnh sẽ đứt ngay thời điểm ISP cấp lại IP mới. Việc duy trì danh sách mở port firewall thủ công trên ba địa điểm vật lý khác nhau nhanh chóng trở thành một gánh nặng quản trị khổng lồ.
Phân tích nguyên nhân gốc rễ: Rào cản của VPN truyền thống và SaaS
Các hệ thống homelab thường nhanh chóng vượt quá khả năng đáp ứng của các mô hình truy cập từ xa thông thường do ba điểm nghẽn kiến trúc cốt lõi:
- Nút thắt băng thông Hub-and-Spoke: Các tunnel OpenVPN truyền thống hoặc WireGuard tập trung đều định tuyến toàn bộ lưu lượng qua một máy chủ trung tâm duy nhất. Khi đường truyền gigabit tại nhà bị rớt mạng hoặc bị ISP bóp băng thông upload xuống còn 30 Mbps, các client ở xa sẽ mất kết nối hoàn toàn với nhau—ngay cả khi cả hai client đó đều đang nằm trên đường truyền tốc độ cao tại datacenter.
- Gánh nặng cấu hình mesh thủ công trên WireGuard: WireGuard mang lại thông lượng ấn tượng (thường vượt mốc 850 Mbps trên đường truyền gigabit), nhưng giao thức này không tự quản lý cấu trúc mạng (topology). Khi thêm thiết bị thứ 20, bạn phải tự tạo cặp key và cập nhật cấu hình thủ công trên toàn bộ 19 peer hiện có. Chỉ cần nhập sai một IP endpoint là toàn bộ tuyến định tuyến sẽ bị gãy.
- Giới hạn của các nền tảng SaaS: Tailscale giải quyết bài toán điều phối mesh bằng cách kết hợp WireGuard với kỹ thuật STUN NAT traversal và relay dự phòng DERP. Tuy nhiên, gói dịch vụ SaaS của Tailscale lại đi kèm nhiều ràng buộc. Gói miễn phí giới hạn tài khoản ở mức 3 người dùng và 100 thiết bị, bắt buộc phải dùng nhà cung cấp OAuth bên ngoài (Google, GitHub, Microsoft) và lưu trữ bản đồ topology định tuyến trên hạ tầng đóng độc quyền ngoài tầm kiểm soát của bạn.
So sánh các giải pháp: WireGuard, Managed Tailscale và Headscale
Dưới đây là bảng so sánh giữa ba cách tiếp cận phổ biến khi kết nối hạ tầng homelab phân tán:
| Tiêu chí | WireGuard thuần | Tailscale chính thức (SaaS) | Headscale tự host |
|---|---|---|---|
| Kiến trúc | Mesh thủ công hoặc Hub/Spoke | Mesh có điều phối | Mesh có điều phối (Mã nguồn mở) |
| NAT Traversal | Cần port forwarding thủ công | Tự động (STUN/DERP) | Tự động (STUN/DERP) |
| Mức chiếm dụng tài nguyên | Kernel module (<10 MB RAM) | Client daemon (~40 MB RAM) | Server daemon (~35-60 MB RAM) |
| Giới hạn thiết bị | Không giới hạn (bảo trì thủ công) | Bị giới hạn ở gói miễn phí (100 node) | Không giới hạn |
| Quyền riêng tư & Kiểm soát | Tự chủ 100% | Metadata điều phối nằm trên SaaS | Tự host 100% trên phần cứng của bạn |
| Khả năng tương thích client | Ứng dụng WireGuard tiêu chuẩn | Client Tailscale chính thức | Client Tailscale chính thức (đổi login URL) |
Dịch vụ Tailscale chính thức rất tiện lợi khi mới bắt đầu. Trong khi đó, Headscale mang đến đúng trải nghiệm mesh vượt NAT không cần cấu hình phức tạp đó, nhưng cho phép bạn nắm toàn quyền sở hữu về danh tính, access token và nhật ký định tuyến.
Giải pháp tối ưu: Triển khai Headscale chuẩn Production trên Docker
Một VPS cấu hình cơ bản chỉ $4/tháng (1 vCPU, 1 GB RAM) chạy Debian 12 hoặc Ubuntu 24.04 là đã quá đủ tài nguyên để vận hành Headscale. Chạy Headscale bên trong Docker phía sau một reverse proxy giúp cô lập trạng thái runtime, đơn giản hóa việc nâng cấp và tự động hóa quá trình cấp phát chứng chỉ TLS.
Bước 1: Cấu trúc thư mục và cấu hình cơ bản
Tạo các thư mục riêng trên máy chủ host để lưu trữ dữ liệu database và file cấu hình:
sudo mkdir -p /opt/headscale/config
sudo mkdir -p /opt/headscale/data
cd /opt/headscale
Tải file cấu hình mẫu chính thức trực tiếp từ repository của Headscale:
sudo wget -O config/config.yaml https://raw.githubusercontent.com/juanfont/headscale/main/config-example.yamlMở file config/config.yaml và điều chỉnh các thông số mạng cốt lõi. Khai báo domain public, interface lắng nghe nội bộ và dải mạng CGNAT cấp phát cho các peer trong mạng mesh:
server_url: https://headscale.example.com:443
listen_addr: 0.0.0.0:8080
metrics_listen_addr: 127.0.0.1:9090

ip_prefixes:
  - 100.64.0.0/10
  - fd7a:115c:a1e0::/48

derp:
  server:
    enabled: false
  urls:
    - https://controlplane.tailscale.com/derpmap/default
  auto_update_enabled: true
  update_frequency: 24h

database:
  type: sqlite
  sqlite:
    path: /var/lib/headscale/db.sqlite

dns:
  magic_dns: true
  base_domain: mesh.internal
  nameservers:
    list:
      - 1.1.1.1
      - 1.0.0.1
Bước 2: Thiết lập Docker Compose
Tạo file docker-compose.yml tại /opt/headscale/. Bind port container chặt chẽ vào localhost để reverse proxy xử lý toàn bộ lưu lượng truy cập từ ngoài vào một cách an toàn:
services:
  headscale:
    image: headscale/headscale:0.23.0
    container_name: headscale
    restart: unless-stopped
    volumes:
      - /opt/headscale/config:/etc/headscale
      - /opt/headscale/data:/var/lib/headscale
    ports:
      - "127.0.0.1:8080:8080"
      - "127.0.0.1:9090:9090"
    command: headscale serve
Khởi chạy container và kiểm tra log khởi tạo:
docker compose up -d
docker compose logs -f headscale
Bước 3: Cấu hình Reverse Proxy và kết thúc TLS
Các client Tailscale giao tiếp với Headscale qua giao thức HTTPS bằng các kết nối WebSocket và gRPC stream duy trì liên tục. Tuyệt đối không mở trực tiếp port 8080 ra ngoài internet. Nếu bạn dùng Caddy, việc xử lý TLS tự động chỉ mất đúng ba dòng trong Caddyfile:
headscale.example.com {
    reverse_proxy 127.0.0.1:8080
}
Nếu quen dùng Nginx hơn, hãy cấu hình virtual host để chuyển tiếp rõ ràng các header upgrade:
server {
    server_name headscale.example.com;
    listen 443 ssl http2;

    ssl_certificate /etc/letsencrypt/live/headscale.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/headscale.example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_redirect off;
        proxy_buffering off;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Bước 4: Tạo User và Pre-Auth Key
Headscale phân nhóm các node theo từng user riêng biệt. Hãy tạo namespace quản trị đầu tiên:
docker exec -it headscale headscale users create homelab-adminĐăng nhập tương tác qua giao diện web phù hợp với máy trạm cá nhân. Còn đối với các máy chủ headless không có màn hình, hãy tạo một pre-authentication key có thể tái sử dụng:
docker exec -it headscale headscale preauthkeys create --user homelab-admin --reusable --expiration 720hLưu lại chuỗi token 48 ký tự vừa nhận được ở nơi an toàn. Bạn có thể nhúng trực tiếp token này vào các playbook Ansible hoặc template cloud-init.
Bước 5: Đăng ký Node bằng Tailscale Client chính thức
Headscale hoạt động mượt mà với các bộ cài Tailscale chính thức trên Linux, macOS, iOS, Android và Windows. Để đăng ký một máy chủ Linux headless bằng pre-auth key, hãy chạy:
sudo tailscale up --login-server https://headscale.example.com --authkey <PREAUTH_KEY_CỦA_BẠN>Nếu muốn xác thực tương tác mà không cần pre-auth token, chỉ cần bỏ tham số key:
sudo tailscale up --login-server https://headscale.example.comMàn hình terminal sẽ hiển thị một đường dẫn đăng ký URL. Hãy sao chép liên kết đó, trích xuất giá trị machine key và xác thực thiết bị trên server Headscale:
docker exec -it headscale headscale nodes register --user homelab-admin --key <MACHINE_KEY_TỪ_TERMINAL>Kinh nghiệm thực tế & Best Practice vận hành
- Tự động hóa sao lưu SQLite an toàn (Atomic Backup): Headscale lưu trạng thái trong
/opt/headscale/data/db.sqlite. Tránh dùng lệnhcpthông thường để sao chép file này khi container đang chạy. Thay vào đó, hãy tạo bản snapshot nhất quán tại thời điểm với cron job chạy hàng đêm:sqlite3 /opt/headscale/data/db.sqlite ".backup '/backup/headscale-$(date +%F).sqlite'". - Bắc cầu dải mạng LAN truyền thống: Máy in, camera IP và ổ cắm thông minh không thể cài đặt VPN daemon. Hãy biến một chiếc Raspberry Pi hoặc mini PC trong mạng nội bộ thành gateway bằng lệnh
tailscale up --login-server https://headscale.example.com --advertise-routes=192.168.1.0/24. Sau đó, duyệt route này trên Headscale bằng lệnhdocker exec -it headscale headscale routes enable -r <ROUTE_ID>. - Cấu hình MagicDNS tránh xung đột: Sử dụng các hậu tố nội bộ như
mesh.internal. Việc này đảm bảo các node có thể phân giải tên miền cho nhau tự động (ví dụ:grafana.mesh.internal) mà không gây trùng lặp với các tên miền public bên ngoài. - Ghim phiên bản container tag cố định: Tránh dùng
headscale:latesttrong production. Giữa các phiên bản minor thường có thay đổi cấu trúc database (migration). Hãy cố định tag theo từng bản phát hành cụ thể nhưheadscale:0.23.0để bạn có thể xem xét changelog và các thay đổi schema trước khi nâng cấp. - Kiểm tra kết nối trực tiếp giữa các peer: Đánh giá hiệu năng định tuyến bằng lệnh
tailscale statusvàtailscale ping <IP_ĐÍCH>. Kỹ thuật đục lỗ NAT UDP trực tiếp (direct UDP hole-punching) thường cho độ trễ round-trip dưới 20ms trên đường truyền băng thông rộng. Nếu kết nối bị fallback về relay DERP, hãy kiểm tra lại firewall phía client xem đã mở chiều ra (outbound) cho UDP trên port 41641 chưa.