コンテキストと経緯:6ヶ月間のJWTインシデント
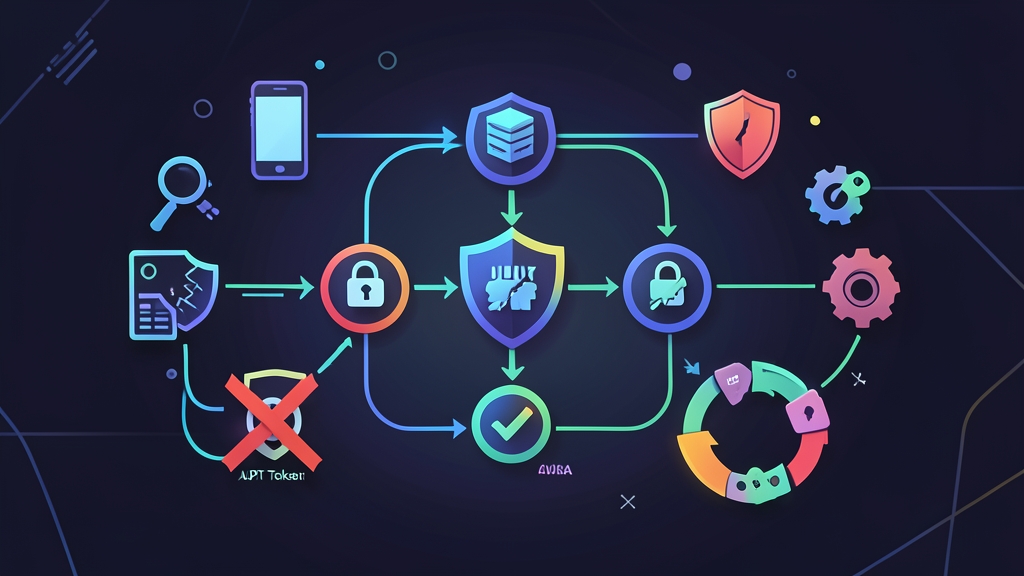
約6ヶ月前、REST APIにJWT認証を導入しました。最初の実装は表面上は問題なく見えました — トークン、署名、有効期限。当時気づいていなかったのは、ライブラリのデフォルト設定を明示的にロックダウンしなければ、JWTがどれだけ多くの方法で問題を引き起こすかということです。
3つのインシデントが、現在のJWTセキュリティに対する私の考え方を形成しました:
- チームのペネトレーションテスターが、Noneアルゴリズムの手法を使って認証を完全にバイパスしました — ヘッダーの
algを変更して署名を除去するだけです。 - RSA署名トークンが鍵混同攻撃(Key Confusion)に対して脆弱であることが判明しました。検証コードが期待するアルゴリズムを強制していなかったためです。
- 盗まれたリフレッシュトークンが、ユーザーが「ログアウト」した後も数日間再利用されていました。トークン無効化の仕組みがなかったからです。
これらはいずれも特殊な脆弱性ではありません。よく文書化されており、何年も前から存在し、すべて防ぐことができます。慎重に配置された20行の設定でこれら3つすべてを解消しました。具体的に何を変えたかを以下に示します。
インストール:堅牢なJWTスタックのセットアップ
ライブラリの選択は重要です。古いJWTライブラリの中には、デフォルトでalg: noneを受け入れたり、アルゴリズムのホワイトリストを強制しないものがあります。Pythonの場合はPyJWT バージョン2.xを使用してください — APIは1.xから大幅に変わっており、新バージョンはデフォルトの設定がより安全です:
pip install PyJWT[crypto]==2.9.0Node.js側ではjsonwebtokenが標準的な選択肢ですが、より厳格なアルゴリズム強制のためにjoseと組み合わせて使用してください:
npm install jose@5シークレットキーの品質はライブラリの選択と同様に重要です。サーバーシークレットの生成にはtoolcraft.app/ja/tools/security/password-generatorのパスワードジェネレーターを使用しています — ブラウザ内で完結するため、データがネットワーク経由で送信されることはありません。HS256の場合は最低256ビット(32バイトのランダムな16進数)を生成してください。RS256の場合は2048ビットのRSAキーペアを生成します:
# RS256用RSAキーペアを生成する
openssl genrsa -out private.pem 2048
openssl rsa -in private.pem -pubout -out public.pem秘密鍵はWebルートの外に保存し、パーミッションを600に設定してください。Linuxの場合は、専用ユーザーでサービスを実行し、ファイルシステムACLでキーへのアクセスを制限してください。
設定:3つの主要な攻撃ベクターへの対策
Noneアルゴリズム攻撃のブロック
Noneアルゴリズム攻撃が成立するのは、JWTの仕様が「非セキュア」トークン用にalg: noneを元々許可していたからです。攻撃者はヘッダーを{"alg": "none"}に変更し、署名を完全に除去します。すると一部のライブラリはその結果を有効として受け入れてしまいます。
デコード側で明示的なアルゴリズムホワイトリストを設定することでこれを防ぎます。サーバーが検証に使用するアルゴリズムを、トークン自身のヘッダーに決めさせてはいけません:
import jwt

SECRET_KEY = "your-256-bit-secret"
ALLOWED_ALGORITHMS = ["HS256"]  # 明示的なホワイトリスト — 'none'は絶対に受け入れない

def decode_token(token: str) -> dict:
    try:
        payload = jwt.decode(
            token,
            SECRET_KEY,
            algorithms=ALLOWED_ALGORITHMS,  # これを強制する — 例外なし
            options={
                "require": ["exp", "iat", "sub"],  # 必須クレーム
                "verify_exp": True,
            }
        )
        return payload
    except jwt.InvalidAlgorithmError:
        raise ValueError("トークンが許可されていないアルゴリズムを使用しています")
    except jwt.ExpiredSignatureError:
        raise ValueError("トークンの有効期限が切れています")
    except jwt.InvalidTokenError as e:
raise ValueError(f"無効なトークン: {e}")攻撃者がalg: noneのトークンを構築しても、PyJWT 2.xはInvalidAlgorithmErrorを発生させます。noneがホワイトリストに含まれていないためです。これが防御の全てです — 明示的で、フェイルクローズドです。
鍵混同攻撃(アルゴリズム置換攻撃)の防止
鍵混同攻撃はより巧妙です。APIがRS256(RSA署名)を使用している場合、公開鍵は定義上、公開されています。攻撃者はあなたの公開鍵をダウンロードし、トークンヘッダーをalg: HS256に切り替え、公開鍵をHMACシークレットとして使用して偽造トークンに署名します。公開鍵をシークレットとしてHS256で検証する素朴な検証プログラムは、これを有効として受け入れてしまいます。
ホワイトリストだけでは不十分です。対称アルゴリズムと非対称アルゴリズムに対して専用の検証パスも必要です。アルゴリズムが入力パラメーターになるような汎用のverify(token, key, algorithm=None)ヘルパーは作らないでください:
from cryptography.hazmat.primitives import serialization
import jwt
import time

with open("public.pem", "rb") as f:
    PUBLIC_KEY = serialization.load_pem_public_key(f.read())

with open("private.pem", "rb") as f:
    PRIVATE_KEY = serialization.load_pem_private_key(f.read(), password=None)

def create_rs256_token(user_id: str, expires_in: int = 900) -> str:
    payload = {
        "sub": user_id,
        "iat": int(time.time()),
        "exp": int(time.time()) + expires_in,
    }
    return jwt.encode(payload, PRIVATE_KEY, algorithm="RS256")

def verify_rs256_token(token: str) -> dict:
    # リストには"RS256"のみ — HS256はここでは許可しない
return jwt.decode(token, PUBLIC_KEY, algorithms=["RS256"])アルゴリズムごとに専用の関数を用意します。署名関数はalgorithm="RS256"をハードコードして秘密鍵を使用します。検証関数はalgorithms=["RS256"]をハードコードして公開鍵を使用します。これらが混在するコードパスは存在しません。
安全なトークンローテーションの実装
アクセストークンは有効期間を短く設定すべきです — ほとんどのAPIでは15分が妥当なデフォルトです。リフレッシュトークンはより長く存続できますが、使用のたびにローテーションする必要があります。リフレッシュトークンが新しいアクセストークンと交換されると、古いものはすぐに無効化され、新しいものが発行されます。盗まれたトークンが再生された場合、正規ユーザーの次のリフレッシュ試行が失敗します。その失敗がシグナルになります。
Redisを使用したアトミック削除による競合状態防止の最小限のローテーションストアを示します:
import redis
import secrets
import time
import jwt

r = redis.Redis(host="localhost", port=6379, db=0, decode_responses=True)

REFRESH_TOKEN_TTL = 7 * 24 * 3600  # 7日間
ACCESS_TOKEN_TTL = 900              # 15分
SECRET_KEY = "your-256-bit-secret"

def issue_token_pair(user_id: str) -> dict:
    refresh_token = secrets.token_urlsafe(64)
    access_token = jwt.encode(
        {"sub": user_id, "exp": int(time.time()) + ACCESS_TOKEN_TTL},
        SECRET_KEY,
        algorithm="HS256"
    )
    r.setex(f"refresh:{refresh_token}", REFRESH_TOKEN_TTL, user_id)
    return {"access_token": access_token, "refresh_token": refresh_token}

def rotate_refresh_token(old_token: str) -> dict:
    user_id = r.get(f"refresh:{old_token}")
    if not user_id:
        # トークンが見つからない — すでにローテーション済みトークンの再利用の可能性あり
        raise ValueError("リフレッシュトークンが無効またはすでに使用済みです")

    # 新しいトークンを発行する前に古いトークンをアトミックに削除する
    deleted = r.delete(f"refresh:{old_token}")
    if deleted == 0:
        raise ValueError("トークンローテーションの競合状態が検出されました")

return issue_token_pair(user_id)重要な詳細が一つあります:r.delete()は削除されたキーの数を返します。同じトークンを2つのリクエストが競合してローテーションしようとした場合、deleted == 1を受け取るのは1つだけです。もう1つは0を受け取って失敗します — 二重使用も、サイレントバイパスもありません。
検証とモニタリング:問題が起きたときに把握する
設定だけでは十分ではありません。6ヶ月間の運用で実際に攻撃の試みを検知したのは、トークン関連エラーに関するログと異常検知でした。JWTのほとんどの攻撃手法は、適切なイベントを監視していれば、素早く目立つ形で失敗します。
最低限これらをログに記録してください:
- アルゴリズム不一致エラー — NoneアルゴリズムまたはKey Confusionを積極的に探索しています
- 有効期限切れトークンの使用 — 時計のずれかもしれませんし、リプレイ攻撃の試みかもしれません
- リフレッシュトークンの再利用 — 盗まれたトークンが再生されていることの最も明確なシグナル
- 予期しないaudienceクレーム — トークンが越えてはいけないサービス境界を越えています
import logging

security_log = logging.getLogger("security.jwt")

def verify_with_audit(token: str, request_ip: str) -> dict:
    try:
        payload = decode_token(token)
        return payload
    except ValueError as e:
        msg = str(e)
        if "許可されていないアルゴリズム" in msg:
            security_log.warning("アルゴリズム攻撃の試みを検出 (IP: %s)", request_ip)
        elif "有効期限が切れています" in msg:
            security_log.info("有効期限切れトークンの使用を検出 (IP: %s)", request_ip)
        elif "使用済みです" in msg:
            security_log.critical(
                "リフレッシュトークンの再利用を検出 (IP: %s) — トークン盗難の疑いあり",
                request_ip
            )
        raise
これらのログをElasticsearch、Loki、またはCloudWatchにパイプしてください — チームが監視しているどこでも構いません。同じIPからのアルゴリズム不一致イベントが10分以内に3回以上あった場合はアラートを設定してください。それは設定ミスのクライアントではなく、意図的な探索です。
リリース前にもう一つ確認してほしいこと:aud(audience)クレームです。トークンがサービス境界をまたぐ場合、ユーザー向けAPIのために発行されたトークンが内部管理APIで受け入れられるべきではありません:
payload = jwt.decode(
    token,
    SECRET_KEY,
    algorithms=["HS256"],
    audience="user-api"  # 他のサービス向けトークンを拒否する
)
この構成 — 明示的なアルゴリズムホワイトリスト、RS256/HS256の分離、アトミックなRedis無効化によるローテーション、セキュリティイベントのログ記録 — で6ヶ月間運用した結果、JWTベースの認証バイパスは一件も成功していません。最初にNoneアルゴリズムの問題を指摘した同じペネトレーションテスターが、3つのベクターすべてが解消されていることを確認しました。
脆弱性は巧妙なものではありません。修正も同様です。重要なのは、検証コードが行うすべての前提を明示的にすること、そしてそれらの前提が違反されたときに大きな声でログに記録することです。