Tại Sao Mô Hình Định Tuyến VPN Truyền Thống Gặp Khó Khăn Khi Mở Rộng?
Việc kết nối máy trạm của lập trình viên, các cụm edge cluster và máy ảo trên nhiều nền tảng đám mây thường buộc chúng ta phải đánh đổi. Các hệ thống hub-and-spoke truyền thống như OpenVPN định tuyến toàn bộ lưu lượng qua một gateway trung tâm. Hãy thử đẩy lưu lượng 800 Mbps qua một VPS đám mây giá 20$/tháng: bạn sẽ thấy CPU lập tức chạm ngưỡng 100%, độ trễ vọt từ 15ms lên 140ms và tốc độ truyền file sụt giảm nghiêm trọng.
Tailscale đã thay đổi hoàn toàn bài toán này. Bằng cách điều phối các đường hầm WireGuard điểm-điểm (point-to-point) thông qua một coordination server gọn nhẹ, các máy client có thể vượt qua rào cản NAT (NAT traversal) để giao tiếp trực tiếp với nhau. Lưu lượng luôn đi theo tuyến đường vật lý ngắn nhất. Tuy nhiên, đối với các đội ngũ phải tuân thủ nghiêm ngặt các tiêu chuẩn như HIPAA, SOC 2 hoặc mô hình zero-trust, việc phụ thuộc vào máy chủ điều phối do Tailscale quản lý mang lại nhiều rủi ro: metadata định tuyến, public key của node và sơ đồ thiết bị đều nằm trên hạ tầng của bên thứ ba.
Nếu bạn vận hành môi trường thử nghiệm cô lập (air-gapped) hoặc cần đảm bảo tuyệt đối không có metadata mạng nào thoát ra ngoài chu vi bảo mật, việc dùng máy chủ điều phối của bên thứ ba là điều bất khả thi. Headscale giải quyết triệt để vấn đề này bằng cách trao quyền làm chủ control plane hoàn toàn vào tay bạn.
Kiến Trúc Hệ Thống: Control Plane vs. Data Plane
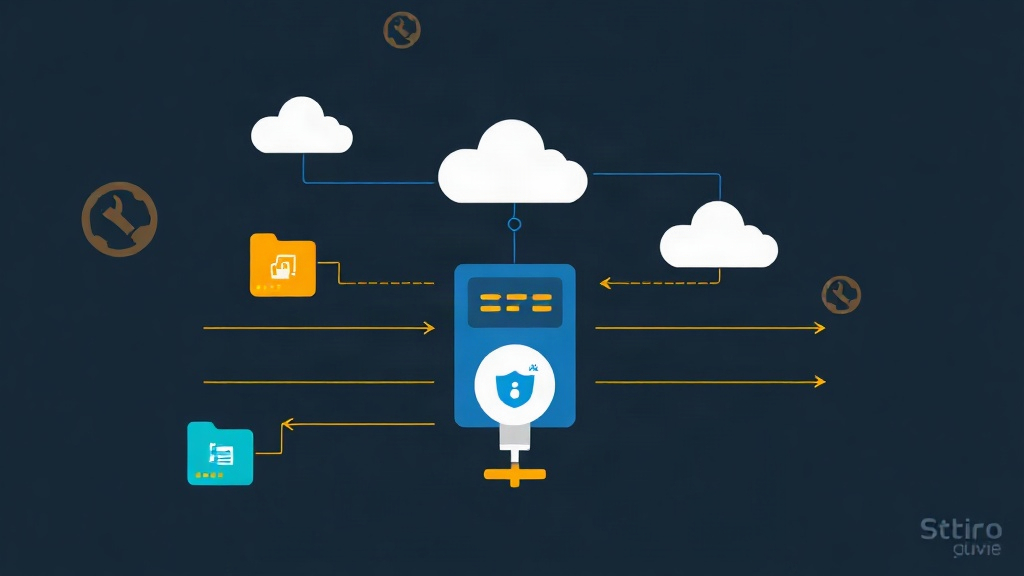
Hiểu rõ sự phân tách giữa luồng điều khiển (control flow) và luồng dữ liệu (data flow) sẽ giúp việc xử lý sự cố trở nên dễ dàng hơn:
- Data Plane (WireGuard): Lưu lượng thực tế được truyền ngang hàng (peer-to-peer) qua giao thức UDP giữa các endpoint. Các gói tin này hoàn toàn không đi qua coordination server của bạn. Nếu việc đục lỗ NAT (NAT hole-punching) trực tiếp thất bại—chẳng hạn như khi nằm sau các mạng Carrier-Grade NAT đối xứng—lưu lượng sẽ chuyển hướng qua một relay DERP (Designated Encrypted Relay for Packets) được mã hóa làm phương án dự phòng.
- Control Plane (Headscale): Headscale là bản triển khai mã nguồn mở, gọn nhẹ của Tailscale coordination server, được viết bằng Go. Nó chịu trách nhiệm phân phối public key, cấp phát IP nội bộ từ dải Carrier-Grade NAT
100.64.0.0/10và đồng bộ các danh sách kiểm soát truy cập (ACL).
Nhờ Headscale sử dụng giao thức gốc của Tailscale, các gói client tiêu chuẩn trên Linux, macOS, iOS, Windows và Android đều hoạt động trơn tru ngay từ đầu. Bạn giữ nguyên được trải nghiệm người dùng mượt mà của Tailscale mà không cần bàn giao cấu trúc liên kết mạng cho nhà cung cấp SaaS.
Thực Hành: Triển Khai Headscale Với Docker Và Nginx
Các Tailscale client yêu cầu một endpoint HTTPS hợp lệ để tải sơ đồ node và trao đổi key WireGuard. Chúng ta sẽ chạy Headscale trong một container đặt phía sau Nginx, kết hợp Let’s Encrypt để xử lý xác thực TLS.
1. Chuẩn Bị Thư Mục Và Cấu Hình
Tạo cấu trúc thư mục dự án trên server của bạn và tải file cấu hình mẫu mặc định:
mkdir -p /opt/headscale/config /opt/headscale/data
cd /opt/headscale

wget -q https://raw.githubusercontent.com/juanfont/headscale/main/config-example.yaml -O config/config.yaml
Mở file config/config.yaml và thiết lập domain công khai, cổng lắng nghe và dải IP:
server_url: https://headscale.example.com
listen_addr: 0.0.0.0:8080
metrics_listen_addr: 127.0.0.1:9090

ip_prefixes:
  - 100.64.0.0/10
  - fd7a:115c:a1e0::/48

db_type: sqlite3
db_path: /var/lib/headscale/db.sqlite

log:
  format: text
  level: info
2. Triển Khai Với Docker Compose
Tạo file docker-compose.yml bên trong /opt/headscale/:
services:
  headscale:
    image: headscale/headscale:latest
    container_name: headscale
    restart: unless-stopped
    volumes:
      - ./config:/etc/headscale
      - ./data:/var/lib/headscale
    ports:
      - "127.0.0.1:8080:8080"
    command: headscale serve
Khởi chạy container:
docker compose up -d3. Cấu Hình Nginx Reverse Proxy Với TLS
Tailscale client liên tục thăm dò coordination server và duy trì kết nối WebSocket thường trực. Hãy đảm bảo cấu hình Nginx của bạn chuyển tiếp đầy đủ header nâng cấp kết nối và tắt bộ đệm proxy:
server {
    listen 80;
    server_name headscale.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name headscale.example.com;

    ssl_certificate /etc/letsencrypt/live/headscale.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/headscale.example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_buffering off;
        proxy_read_timeout 3600s;
        proxy_send_timeout 3600s;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Khởi Tạo User Và Đăng Ký Node
Headscale gom nhóm các thiết bị vào từng namespace gọi là user. Hãy tạo một user ban đầu cho hạ tầng vận hành của bạn:
docker exec -it headscale headscale users create ops-teamPhương Pháp A: Tự Động Kết Nối Qua Pre-Auth Key
Đối với server tự động, node CI/CD và máy ảo đám mây, việc đăng ký tự động hiệu quả hơn nhiều so với xác thực thủ công qua web. Tạo một key tái sử dụng có hạn 30 ngày:
docker exec -it headscale headscale preauthkeys create --user ops-team --reusable --expiration 720hLệnh sẽ in ra một token gồm 48 ký tự (ví dụ: 9e2c6b4a8f103d...). Truyền key đó vào client CLI:
sudo tailscale up \
  --login-server https://headscale.example.com \
  --authkey 9e2c6b4a8f103d81b9ecf0246a81d09e \
  --accept-routes
Phương Pháp B: Đăng Ký Tương Tác Cho Laptop Và Máy Trạm
Khi thêm laptop cá nhân vào mạng, hãy khởi tạo kết nối mà không cần truyền auth key:
sudo tailscale up --login-server https://headscale.example.comTerminal sẽ hiển thị liên kết đăng ký: https://headscale.example.com/register/mkey:abc123def456. Trích xuất tham số key đó, sau đó phê duyệt thiết bị trên server Headscale của bạn:
docker exec -it headscale headscale nodes register --user ops-team --key mkey:abc123def456Kiểm tra xem node đã nhận được địa chỉ IP nội bộ chưa (ví dụ: 100.64.0.2):
docker exec -it headscale headscale nodes listKinh Nghiệm Thực Tế Khi Triển Khai Trên Production
Việc vận hành Headscale trên các cụm máy chủ bare-metal và instance AWS giúp đúc kết được một số trường hợp biên thực tế đáng lưu ý từ sớm.
1. Sao Lưu SQLite An Toàn Dưới Tải Cao
SQLite xử lý mượt mà từ 300 đến 500 peer hoạt động đồng thời trong khi tiêu tốn chưa đến 40 MB RAM. Tuy nhiên, việc sao chép file thông thường có nguy cơ gây lỗi ghi dở dang (partial write) và hỏng trang dữ liệu trong quá trình trao đổi key. Hãy sử dụng công cụ online backup của SQLite trong một cron job hàng ngày:
sqlite3 /opt/headscale/data/db.sqlite ".backup '/var/backups/headscale-$(date +%F_%H%M).sqlite'"2. Quảng Bá Tuyến Đường Mạng Cho Các Subnet Cũ
Máy in, thiết bị lưu trữ legacy và cơ sở dữ liệu trên bare-metal không phải lúc nào cũng cài đặt được binary client. Hãy chỉ định một máy đóng vai trò gateway quảng bá subnet:
sudo tailscale up --login-server https://headscale.example.com --advertise-routes=192.168.10.0/24Headscale sẽ không chuyển tiếp gói tin cho đến khi bạn xem xét và kích hoạt tuyến đường đó trên server:
# Liệt kê các route hiện có và ghi nhận route ID (ví dụ: ID 1)
docker exec -it headscale headscale routes list

# Kích hoạt route ID 1
docker exec -it headscale headscale routes enable -r 1
3. Ngăn Ngừa Bị Rơi Vào Relay DERP Dự Phòng
Các kết nối bắt tay WireGuard trực tiếp phụ thuộc vào cổng UDP 41641. Nếu security group trên cloud hoặc tường lửa nội bộ chặn gói UDP chiều vào, các peer sẽ âm thầm rơi về sử dụng máy chủ DERP relay. Độ trễ lúc này sẽ tăng vọt từ 8ms lên hơn 90ms và băng thông sụt giảm mạnh. Hãy luôn mở cổng UDP 41641 trên tường lửa của máy chủ. Bạn có thể kiểm tra nhanh kết nối giữa hai endpoint trong mesh:
tailscale ping 100.64.0.3Nếu thấy thông báo pong from ... via DERP(fra) thay vì direct 198.51.100.22:41641, hãy kiểm tra lại quy tắc tường lửa cho cổng UDP chiều vào ngay lập tức.
Bước Tiếp Theo Cho Hạ Tầng Của Bạn
Tự host Headscale mang lại cho đội ngũ của bạn tốc độ vượt trội của mạng mesh, sự tiện lợi từ binary client chính thức của Tailscale và toàn quyền kiểm soát bảng định tuyến. Không giới hạn gói cước, không lo rate limit bất ngờ và không bị theo dõi bởi bên ngoài. Hãy dựng thử một node thử nghiệm trên cloud, tạo auth key và kiểm tra độ trễ peer-to-peer trực tiếp ngay trên phần cứng của riêng bạn.