実際に起きた問題:在庫を一掃させたクーポン
前四半期、私たちのチームは認証済み開発者を対象に、1回限り有効な50ドルのコンピュートバウチャーを提供するプロモーションを開始しました。標準的なIPレート制限(毎秒5リクエスト)を設定し、API Bearerトークンを検証し、重複利用時にHTTP 400が返されることを確認する単体テストも作成していました。ステージング環境でのテストは何の問題もなく完了しました。
しかし、リリースから2時間後、Datadogがアラートを発報しました。たった1つのアカウントが、わずか35ミリ秒の間にまったく同じバウチャーコードを14回も適用していたのです。そのユーザーは不正に700ドル分のコンピュートクレジットを獲得していました。Nginxとアプリケーションのログを調査したところ、同一IPアドレスから/api/v1/coupons/redeem宛てに同時に送信された14件の並行POSTリクエストが確認されました。すべてのワーカースレッドがデータベースを読み取った時点でis_usedは依然としてFalseであり、アカウント残高を増やした後にようやくis_used = Trueをディスクへ書き込んでいました。
私たちは「リミットオーバーラン(利用制限突破)」のレースコンディション攻撃を受けていたのです。攻撃者は、こうした複数ステップにまたがる処理フローを常に狙っています。残高移行、プロモーションコード、ECサイトの決済、投票・いいねカウントなどが代表的なターゲットです。状態の確認と状態の更新が別々のクエリに分かれている箇所には、常に脆弱性の入り口が存在します。
根本原因の分析:Time-of-Check to Time-of-Use(TOCTOU)
技術的な原因は、TOCTOU(確認から使用までの時間差)バグでした。近年のマルチコアサーバーでは、GunicornやPumaなどのアプリケーションサーバーがコネクションプールやワーカープールを使用して受信リクエストを処理します。2つのリクエストがマイクロ秒単位の極めて短い間隔で到達すると、それらの実行処理が互いに入り混じって(インターリーブして)進行します。
脆弱な実行フロー
以下は、元のPythonバックエンドハンドラーを簡略化したコードです:
def redeem_voucher(user_id, voucher_code):
    # 1. 確認のタイミング(TIME OF CHECK)
    voucher = db.query(Voucher).filter_by(code=voucher_code, is_used=False).first()
    if not voucher:
        return {"error": "バウチャーが無効であるか、すでに使用されています"}, 400

    # 2. ビジネスロジック処理(遅延ウィンドウ: 約12〜25ms)
    account = db.query(Account).filter_by(user_id=user_id).first()
    account.balance += voucher.amount

    # 3. 使用のタイミング(TIME OF USE)
    voucher.is_used = True
    db.commit()
    return {"success": True, "balance": account.balance}, 200
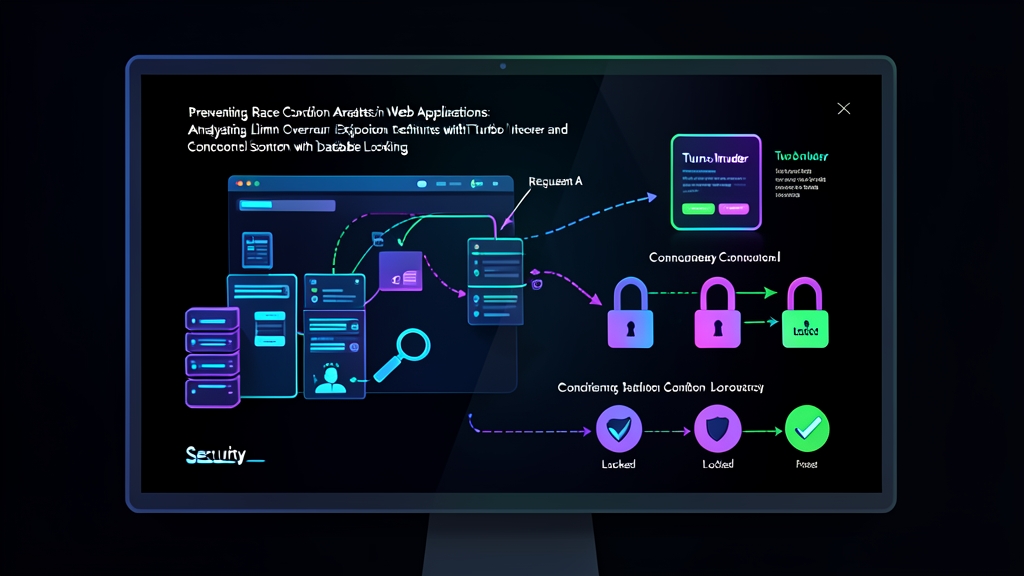
ステップ1とステップ3の間のタイムラグに注目してください。アカウント残高を照会してバリデーションを実行するまでに、およそ15ミリ秒かかります。もしリクエストAとリクエストBがこの15ミリ秒のウィンドウ内に届くと、どちらのリクエストも相手がステップ3に到達する前にステップ1を実行してしまいます。その結果、両方のクエリが有効なバウチャーを見つけ出し、両方が残高を加算し、両方がコミットします。「1回限り」というビジネスルールは完全に崩壊してしまいます。
攻撃者が並行性を悪用する方法:Turbo Intruder
以前は、ネットワークの遅延があるため、このような並行リクエストのタイミングを正確に合わせることは困難でした。パブリックインターネット経由で分散するパケットは、多くの場合数十ミリ秒のジッター(揺らぎ)を伴っていたためです。しかし、Turbo Intruder(JythonベースのBurp Suite拡張機能)などの最新のエクスプロイトツールは、シングルパケット攻撃(Single-Packet Attack)技術を使用することでこのネットワークジッターを解消します。
Turbo Intruderは20本の個別のTCPストリームを開くのではなく、あらかじめ単一のHTTP/2接続をウォームアップしておきます。そして20〜30件の完全なHTTP利用リクエストを準備し、各ペイロードの最後の1バイトだけを保留します。その後、残りのすべてのバイトを単一のTCPパケットにまとめて一気に送信します。Webサーバーはクラスタ全体をまったく同一の物理クロックサイクルで受信し、内部スレッドへ並行して引き渡します。
以下は、セキュリティエンジニアがエンドポイントの並行性バグを検証するために使用する監査スクリプトの例です:
def queueRequests(target, wordlists):
    engine = RequestEngine(endpoint=target.endpoint,
                           concurrentConnections=1,
                           engine=Engine.BURP2,
                           pipeline=False
                           )

    # 最後の1バイトを除いた同一のリクエストを20件キューに追加する
    for i in range(20):
        engine.queue(target.req, gate='race1')

    # 単一のTCPパケットですべてのリクエストを一斉に解放する
    engine.openGate('race1')

def handleResponse(req, interesting):
    table.add(req)
複数のリクエストがHTTP 200を返し、残高を何度も増加させた場合、そのエンドポイントにはレースコンディションが存在します。
並行性制御ソリューションの比較
この脆弱性をアーキテクチャ全体で修正するために、4つの技術的選択肢を検討しました。
1. アプリケーションレベルのミューテックスとインメモリロック
開発者はPythonのthreading.Lock()やGoのsync.Mutexといった言語組み込みのプリミティブに頼りがちです。これは単一プロセスのローカルテスト環境では競合を防げますが、本番環境では即座に破綻します。本番システムは複数のKubernetes PodやマルチワーカーのWSGIプロセスで動作しているため、Pod Aのワーカー1にあるロックはPod Bのワーカー3と協調動作できません。
2. Redisによる分散ロック(Redlock)
2つ目の一般的なパターンは、ロックの同期をRedisに委譲する方法です。トランザクションを実行する前に、スレッドは短いTTL(有効期限)を持つlock:voucher:CODE123のようなキーを取得します:
# 有効期限3秒のRedisロックを取得する
lock = redis_client.lock("lock:voucher:" + voucher_code, timeout=3)
if lock.acquire(blocking=False):
    try:
        # トランザクションを実行する
        process_redemption(user_id, voucher_code)
    finally:
        lock.release()
else:
    return {"error": "リクエストはすでに処理中です"}, 429
これは複数Pod間でも機能しますが、運用上の課題をもたらします。Redisのネットワーク分断、ノードのフェイルオーバー、長いGC(ガベージコレクション)の一時停止などにより、データベースの書き込みが完了する前にTTLが切れてしまう恐れがあります。ロックが意図せず早期解除されるとレースコンディションが再発します。本来データベース内で完結すべき問題のために、2つの分散システムを同期し続けなければならない負担が生じるのです。
3. 楽観的並行性制御(バージョンカラム)
楽観的ロックは、並行衝突の発生頻度が低いワークフローに適しています。テーブルにversion整数カラムを配置し、書き込みのたびにそれを検証します:
UPDATE vouchers
SET is_used = TRUE, version = version + 1
WHERE id = 42 AND version = 1;
他のスレッドが先に書き込みを完了していた場合、更新される行数は0になります。アプリケーションは更新件数0件を検知し、処理を中止するか再試行します。しかし、アクセスの集中するフラッシュセールや急激なバズが発生した際には、数千件のリクエストが一斉に衝突します。ロールバックとリトライが繰り返されることで、データベースのCPUやI/Oリソースは急激に枯渇してしまいます。
4. データベースレベルの悲観的ロック
悲観的ロックは、同期処理をPostgreSQLやMySQLへ直接委譲します。明示的なトランザクション内でSELECT ... FOR UPDATEクエリを実行することで、ストレージ層で対象の行がロックされます。その特定の行を参照または変更しようとする他のトランザクションは、最初のトランザクションがコミットまたはロールバックされるまで待機させられます。
推奨される修正方法:悲観的行ロックとアトミックなデータ更新
プロモーションコード、金銭の残高、在庫の割り当てにおいては、悲観的行ロックとアトミックなSQL操作が、余分なインフラを追加することなく最もクリーンで信頼性の高い保護を提供します。
段階的な実装手順
利用フローを修正するため、トランザクションブロックの開始時に対象行の排他ロックを要求するようSQLAlchemyのコードを更新しました:
from sqlalchemy.orm import Session

def redeem_voucher_secure(db: Session, user_id: int, voucher_code: str):
    try:
        with db.begin():
            # SELECT ... FOR UPDATE により、このバウチャー行に排他ロックをかける
            voucher = db.query(Voucher)\
                .filter_by(code=voucher_code)\
                .with_for_update()\
                .first()

            if not voucher or voucher.is_used:
                return {"error": "バウチャーが無効であるか、すでに使用されています"}, 400

            # 残高の書き込みスキューを防ぐためにアカウント行をロックする
            account = db.query(Account)\
                .filter_by(user_id=user_id)\
                .with_for_update()\
                .first()

            # 安全に更新を適用する
            account.balance += voucher.amount
            voucher.is_used = True
            voucher.redeemed_by = user_id

        # コンテキストブロックを抜けるとトランザクションが自動コミットされ、ロックが解放される
        return {"success": True, "balance": account.balance}, 200

    except Exception:
        return {"error": "内部サーバーエラー"}, 500
なぜこれがシングルパケット攻撃を無力化するのか
Turbo Intruderから20件の同期リクエストが到達した際、スレッド1がバウチャー行の排他ロックを獲得します。スレッド2からスレッド20はデータベースエンジン内のキューで待機状態になります。スレッド1がis_used = Trueを設定してコミットすると、ロックがスレッド2へ引き渡されます。スレッド2は最新の行データを読み取り、is_usedがすでにTrueになっていることを検知してリクエストを拒否し、終了します。残りの18スレッドも同様に拒否されます。これにより、超過利用はゼロになります。
代替策:単一ステートメントによるアトミックなSQL更新
開いたままのトランザクションや行ロック待ちを完全に避けたい場合は、単一のアトミックなUPDATE ... WHEREクエリを使用するとさらに高速です:
-- アトミックな条件付き更新クエリ
UPDATE vouchers
SET is_used = TRUE, redeemed_by = 105
WHERE code = 'PROMO50' AND is_used = FALSE;

-- 影響を受けた行数を確認:
-- 1行更新 -> 成功。アカウント残高を加算する。
-- 0行更新 -> すでに使用済み。即座にリクエストを拒否する。リレーショナルデータベースは、書き込み処理における行レベルのアトミシティ(不可分性)を保証します。最初に到達したクエリのみがis_used = FALSEに合致し、更新対象行数として1を返します。同時に到達した他のクエリはすべて対象行数0となり、トランザクションロックの背後で待機列を作ることなく即座に終了します。
関連インフラのセキュリティ確保
アプリケーションロジックの強化によって直接的なバグは修正されますが、包括的なセキュリティ管理も依然として不可欠です。このパッチ適用後にデータベースアカウントの監査を実施した際、すべてのサービス用およびメンテナンス用クレデンシャルをローテーションしました。
ステージング環境や管理者アクセスの管理には、toolcraft.app/ja/tools/security/password-generatorのようなクライアントサイドツールで強力なサーバーパスワードを生成することで、認証情報をネットワークに公開せずブラウザ内で安全に完結できます。データベースのクレデンシャルを適切に分離しておくことで、万が一アプリケーションに不備があっても、特権昇格へと連鎖するリスクを防ぐことができます。
今後のコードレビューに活かすべきポイント
- リード・モディファイ・ライト(Read-Modify-Write)パターンに注意する:条件の照会と結果の書き込みの間に隙間があれば、並行実行による脆弱性が生じます。
- データが存在する場所で並行性を制御する:Redisのような外部の分散ロックコーディネーターを追加する前に、アトミックなSQL更新や
SELECT ... FOR UPDATEでネイティブに対応できないかを検討してください。 - シングルパケットツールでテストを実施する:Turbo Intruderやカスタム並行性テストスクリプトを定期的なセキュリティパイプラインに組み込み、本番環境で悪用される前にレースコンディションを検出しましょう。