Kẻ sát nhân thầm lặng: Mất gói tin chập chờn và đột biến độ trễ
Bảng điều khiển giám sát của bạn sáng rực một màu xanh. Mọi lượt kiểm tra HTTP đều trả về mã 200 OK hoàn hảo. Thế nhưng ticket hỗ trợ vẫn chất đống: khách hàng phàn nàn trang tải chậm chạp, cuộc gọi video cứ vài phút lại giật lag một lần, còn các phiên SSH tương tác thì bị đơ mà không có bất kỳ cảnh báo nào. Các agent giám sát truyền thống báo cáo rằng máy chủ vẫn hoàn toàn khỏe mạnh, nhưng tuyến đường kết nối giữa máy chủ và người dùng thì đang âm thầm gặp sự cố.
Phần lớn các bài kiểm tra tình trạng cơ bản đều đánh giá sức khỏe mạng theo góc nhìn nhị phân. Chúng gửi một gói tin ICMP echo hoặc một HTTP GET request đơn lẻ mỗi 60 giây một lần. Nếu gói tin đơn độc đó hoàn thành một lượt khứ hồi (round trip), hệ thống giám sát sẽ lập tức đánh dấu dịch vụ đang hoạt động bình thường 100%.
Thế nhưng, mạng trong thực tế hiếm khi sập hoàn toàn ngay lập tức. Thay vào đó, chúng hao hụt hiệu năng dần dần do nghẽn mạng vi mô (micro-burst congestion), bufferbloat và routing flap. Một đường truyền chỉ rớt từ 2% đến 5% số gói tin sẽ không kích hoạt cảnh báo uptime. Dẫu vậy, tỉ lệ mất gói nhỏ nhoi đó lại buộc TCP phải liên tục rơi vào trạng thái retransmission timeout và kéo tụt throughput từ 500 Mbps xuống mức rùa bò—thường là dưới 15 Mbps.
Vì sao Ping tức thời thất bại: Lý do bạn cần Smokeping
Việc truy tìm các trục trặc mạng chập chờn sau khi khách hàng phàn nàn luôn là một trải nghiệm vô cùng ức chế. Chạy thử lệnh ping hoặc mtr mười phút sau sự cố thường chỉ trả về thời gian phản hồi 15 ms hoàn hảo, đơn giản vì đợt nghẽn mạng cục bộ đã đi qua. Nếu không có dữ liệu đo đạc (telemetry) lịch sử ghi nhận sự phân bổ độ trễ theo thời gian, bạn thực sự đang dò lỗi trong bóng tối.
Smokeping giải quyết triệt để khiếm khuyết cốt lõi này. Thay vì chỉ phát đi một lệnh ping đơn lẻ, Smokeping bắn ra một chuỗi probe liên tục—thường là 20 gói tin trên mỗi chu kỳ lấy mẫu—đến các mục tiêu của bạn thông qua các engine nhanh và tốn rất ít tài nguyên như fping.
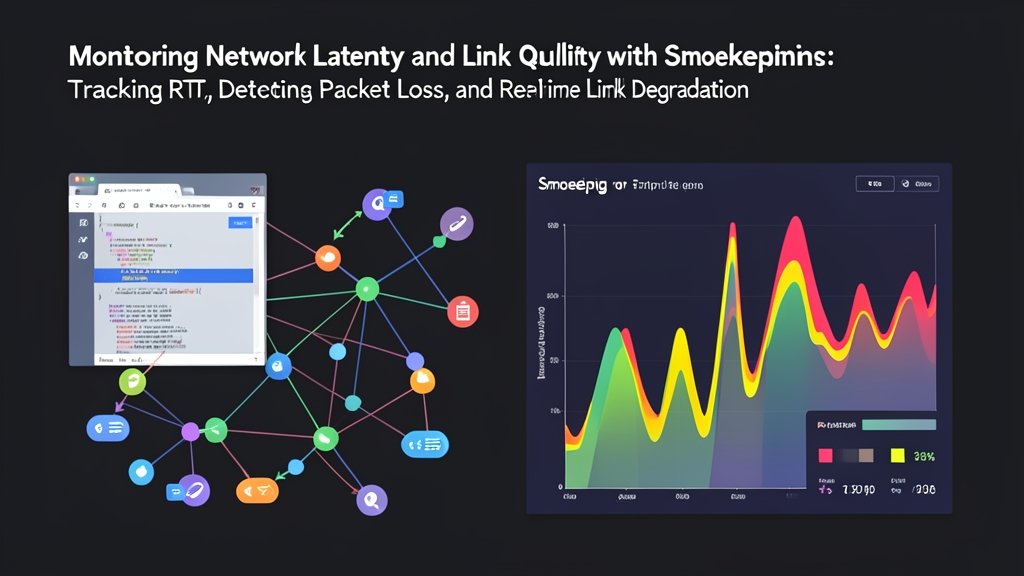
Biểu diễn các đợt phát gói đó lên đồ thị sẽ hé lộ những quy luật mà các biểu đồ uptime thông thường hoàn toàn che giấu:
- Median RTT: Đường baseline liền nét theo dõi mức sàn độ trễ đặc trưng của bạn qua từng phút, từng ngày hoặc từng tháng.
- Độ biến thiên độ trễ và Jitter: Các dải màu "khói" (smoke) bao quanh đường trung vị (median) thể hiện mức độ phân tán của gói tin. Khói mỏng nghĩa là đường truyền cực kỳ ổn định. Khói dày cảnh báo jitter nghiêm trọng, độ trễ gói tin biến thiên mạnh (PDV) hoặc router bị bufferbloat khiến các gói tin bị xếp hàng nghẽn ứ khi chịu tải.
- Mất gói tin (Packet Loss): Các mảng màu đổi sắc dọc theo đường trung vị làm nổi bật các gói tin bị rớt trong mỗi đợt phát, giúp xác định chính xác thời điểm đường truyền bắt đầu làm mất lưu lượng.
Smokeping cũng không chỉ giới hạn ở ICMP cơ bản. Các probe dạng module cắm ngoài (pluggable probes) cho phép bạn kiểm tra độ trễ phân giải DNS, quá trình bắt tay 3 bước TCP, overhead đàm phán TLS và thời gian phản hồi HTTP giữa các trung tâm dữ liệu, kết nối cloud VPC peering và các văn phòng chi nhánh.
Hướng dẫn triển khai từng bước trên Debian và Ubuntu
Dưới đây là cách thiết lập Smokeping trên Ubuntu 24.04 hoặc Debian 12, kết hợp cùng Nginx và fcgiwrap để phục vụ giao diện web.
Bước 1: Cài đặt các gói cần thiết
Đầu tiên, hãy cập nhật danh mục gói phần mềm và cài đặt daemon giám sát, tiện ích fping, Nginx cùng FastCGI wrapper:
sudo apt update
sudo apt install -y smokeping fping fcgiwrap nginx
Trên các bản phân phối Linux hiện đại, fping yêu cầu capability CAP_NET_RAW để mở các socket ICMP không cần quyền root. Trong khi các bài hướng dẫn cũ thường dựa vào quyền SUID, sử dụng setcap là phương pháp an toàn và chuẩn mực hơn:
sudo setcap cap_net_raw+ep /usr/bin/fpingBước 2: Cấu hình Probe và Tần suất lấy mẫu
Smokeping quản lý các cấu hình bên trong thư mục /etc/smokeping/config.d/. Các chu kỳ đo lường toàn cục—chẳng hạn như khoảng thời gian bước nhảy (step duration, mặc định là 300 giây) và số lần ping trong mỗi đợt (thường là 20)—được đặt trong /etc/smokeping/config.d/Database.
Để kiểm tra hoặc tùy chỉnh đường dẫn binary của các probe, hãy chỉnh sửa /etc/smokeping/config.d/Probes:
sudo nano /etc/smokeping/config.d/ProbesHãy đảm bảo probe FPing mặc định trỏ tới đúng file thực thi, và bạn cũng có thể thêm một probe phụ như DNS để theo dõi thời gian phản hồi của DNS resolver:
*** Probes ***

+ FPing
binary = /usr/bin/fping

+ DNS
binary = /usr/bin/dig
lookup = cloudflare.com
pings = 10
Bước 3: Định nghĩa các mục tiêu giám sát (Targets)
Tiếp theo, hãy định cấu hình các đích cần theo dõi trong /etc/smokeping/config.d/Targets. Smokeping xây dựng cây điều hướng phân cấp bằng các dấu cộng (+, ++, +++):
sudo nano /etc/smokeping/config.d/TargetsThay thế cấu hình mặc định sẵn có bằng một cấu trúc phân cấp vận hành thực tế:
*** Targets ***

probe = FPing

menu = Top
title = Giám sát Độ trễ & Jitter Mạng
remark = Dữ liệu đo đạc liên tục qua các nhà mạng trung chuyển, gateway cốt lõi và API bên ngoài.

+ Infrastructure
menu = Mạng Cốt lõi
title = Hạ tầng Cốt lõi và Gateway

++ DefaultGateway
menu = Default Gateway
title = Upstream Gateway Cục bộ (192.168.1.1)
host = 192.168.1.1

++ CloudflareDNS
menu = Cloudflare DNS
title = Cloudflare Public Anycast (1.1.1.1)
host = 1.1.1.1

++ GoogleDNS
menu = Google DNS
title = Google Public Anycast (8.8.8.8)
host = 8.8.8.8

+ ExternalAPIs
menu = API Bên ngoài
title = Các Dịch vụ Cloud và SaaS Phụ thuộc Quan trọng

++ GitHub
menu = GitHub
title = Frontend Web GitHub (github.com)
host = github.com
Bước 4: Cấu hình Nginx với FastCGI
Smokeping dựng giao diện web thông qua các tập lệnh Perl CGI và các biểu đồ RRDtool được tạo động. Hãy kết hợp nó với fcgiwrap để chạy dưới Nginx. Tạo một file cấu hình site riêng:
sudo nano /etc/nginx/sites-available/smokepingThêm khối virtual host sau:
server {
    listen 80;
    server_name smokeping.example.internal;

    root /usr/share/smokeping/www;
    index smokeping.cgi;

    location / {
        try_files $uri $uri/ =404;
    }

    location ~ \.cgi$ {
        fastcgi_pass unix:/var/run/fcgiwrap.socket;
        include /etc/nginx/fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    }

    location /smokeping/images/ {
        alias /var/cache/smokeping/images/;
    }
}
Kích hoạt cấu hình, gỡ bỏ site mặc định của Nginx và khởi động lại các dịch vụ:
sudo ln -s /etc/nginx/sites-available/smokeping /etc/nginx/sites-enabled/
sudo rm -f /etc/nginx/sites-enabled/default
sudo systemctl restart fcgiwrap
sudo systemctl restart nginx
sudo systemctl restart smokeping
Bước 5: Xác minh dữ liệu Telemetry và bộ nhớ lưu trữ RRD
Hãy để Smokeping chạy qua hai chu kỳ probe hoàn chỉnh—khoảng 10 phút—để hệ thống thu thập dữ liệu baseline ban đầu. Mở trình duyệt và truy cập vào IP của máy chủ hoặc tên miền đã cấu hình, chuyển đến mục Mạng Cốt lõi và quan sát biểu đồ Cloudflare Public Anycast.
Việc sở hữu baseline RTT liên tục sẽ thay đổi hoàn toàn cách bạn điều tra sự cố sau khi xảy ra (post-mortem). Thay vì phải tranh cãi với ISP hoặc đội ngũ hỗ trợ cloud dựa trên những phản ánh mơ hồ, bạn có trong tay bằng chứng gắn mốc thời gian rõ ràng chứng minh RTT tăng vọt từ 18 ms lên 145 ms trong giờ cao điểm.
Để đảm bảo bộ thu thập dữ liệu đang cập nhật các cơ sở dữ liệu Round Robin Database (RRD) mà không bị vướng mắc về quyền hạn file, hãy kiểm tra thư mục lưu trữ:
ls -lh /var/lib/smokeping/Infrastructure/Mỗi mục tiêu sẽ hiển thị một file .rrd đang hoạt động và được cập nhật trong vòng năm phút gần nhất.
Các cạm bẫy khi vận hành và kinh nghiệm thực chiến
- Vấn đề về Socket và Quyền hạn: Lỗi 502 Bad Gateway hầu như luôn bắt nguồn từ FastCGI. Hãy kiểm tra
sudo systemctl status fcgiwrapvà đảm bảo rằng file/var/run/fcgiwrap.socketthuộc sở hữu của người dùngwww-datakèm quyền đọc/ghi đầy đủ. - Probe quá dồn dập và giới hạn tần suất ICMP (Rate Limit): Tránh đẩy cấu hình probe lên mức quá dày đặc (chẳng hạn như 100 lần ping mỗi 10 giây). Các nhà mạng upstream, cloud security group và router trung chuyển thường xuyên đánh rớt các đợt bùng nổ ICMP tần suất cao thông qua cơ chế Control Plane Policing (CoPP). Điều này sẽ dẫn đến các cảnh báo mất gói tin giả trên những đường truyền vốn dĩ hoàn toàn khỏe mạnh.
- Triển khai từ nhiều vị trí quan sát (Vantage Points): Một máy chủ probe đơn lẻ không thể phân biệt được giữa việc đường truyền biên cục bộ bị bão hòa hay nhà mạng từ xa gặp sự cố. Việc triển khai từ hai đến ba agent Smokeping nhẹ—một tại on-premise, một trong AWS VPC và một trên một VPS giá rẻ bên ngoài—sẽ cho phép bạn định vị chính xác vị trí bắt đầu suy giảm chất lượng mạng.
Tổng kết
Việc phát hiện tình trạng mạng suy giảm chập chờn đòi hỏi quá trình quan sát thống kê liên tục và bền bỉ. Những lệnh ping đơn lẻ thường che giấu sự thật. Bằng cách thu thập các đợt kiểm tra theo chu kỳ và hiển thị sự phân bổ RTT song hành với tỉ lệ mất gói, Smokeping giúp vạch trần bufferbloat, hiện tượng routing flap ở nhà mạng trung chuyển và mất gói tin ngầm từ rất lâu trước khi người dùng kịp nhận ra.